Domain reglementierter-beauftragter.de kaufen?
Wir ziehen mit dem Projekt
reglementierter-beauftragter.de um.
Sind Sie am Kauf der Domain
reglementierter-beauftragter.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain reglementierter-beauftragter.de kaufen?
Was ist situ?
Was ist situ? Situ ist eine Abkürzung für die Situation oder den aktuellen Stand der Dinge. Es bezieht sich darauf, was gerade passiert oder vorhanden ist. Situ kann in verschiedenen Kontexten verwendet werden, um den aktuellen Zustand oder die Umstände zu beschreiben. Es kann auch bedeuten, sich bewusst zu sein, was um einen herum geschieht und wie man darauf reagieren sollte. Insgesamt ist situ ein Begriff, der verwendet wird, um den aktuellen Kontext oder die aktuelle Situation zu beschreiben. **
Was ist ein duktales Carcinoma in situ?
Ein duktales Carcinoma in situ ist eine Form von Brustkrebs, bei der sich abnormale Zellen in den Milchgängen der Brust bilden, aber noch nicht in das umliegende Gewebe eingedrungen sind. Es wird als nicht-invasiver Brustkrebs betrachtet, da es sich noch nicht in andere Teile der Brust oder des Körpers ausgebreitet hat. Es wird oft durch Mammographie entdeckt und kann in der Regel gut behandelt werden. Es ist wichtig, dass Frauen mit dieser Diagnose regelmäßig von einem Arzt überwacht werden, um sicherzustellen, dass sich der Krebs nicht weiterentwickelt. **
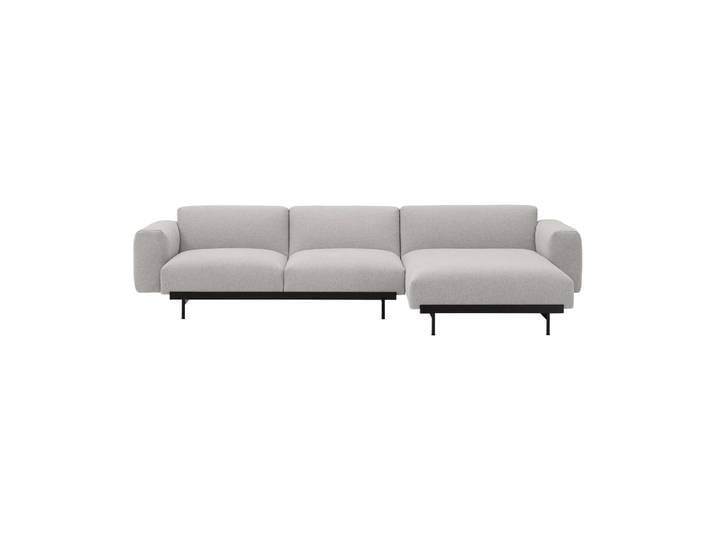
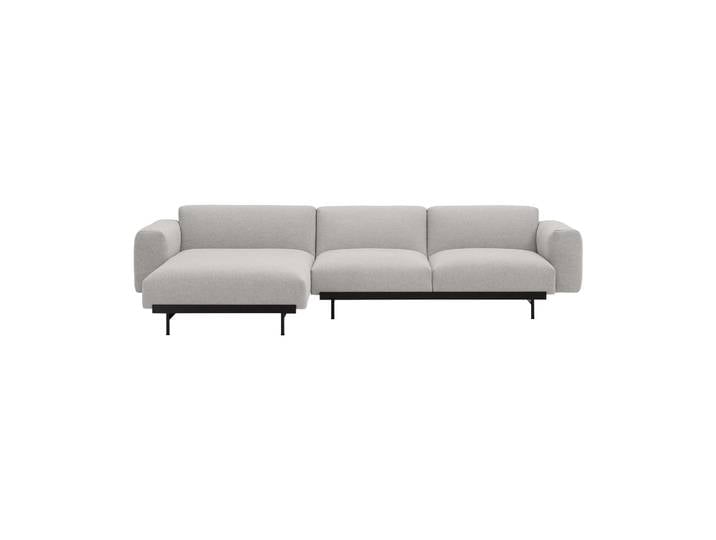
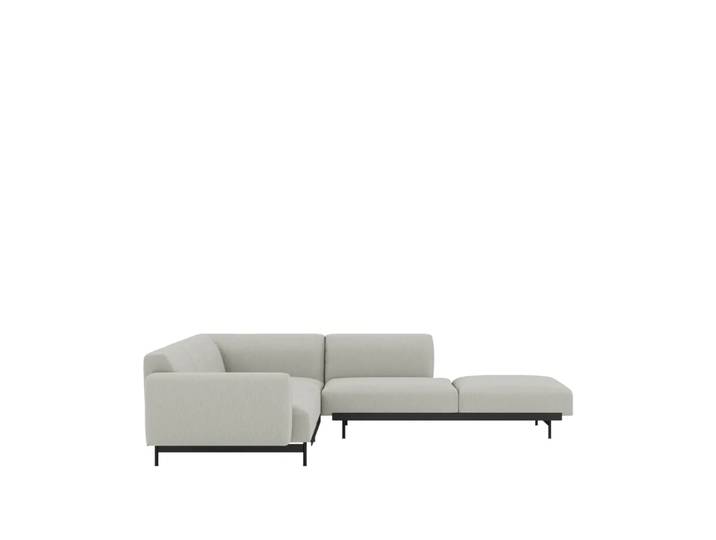
Ähnliche Suchbegriffe für Muuto-In-Situ-Modulsofa
Top-Angebote
Produkte zum Begriff Muuto-In-Situ-Modulsofa:
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
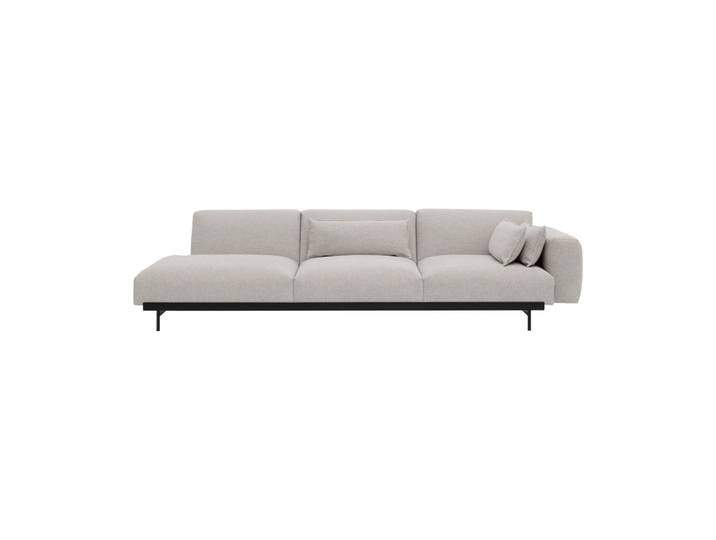

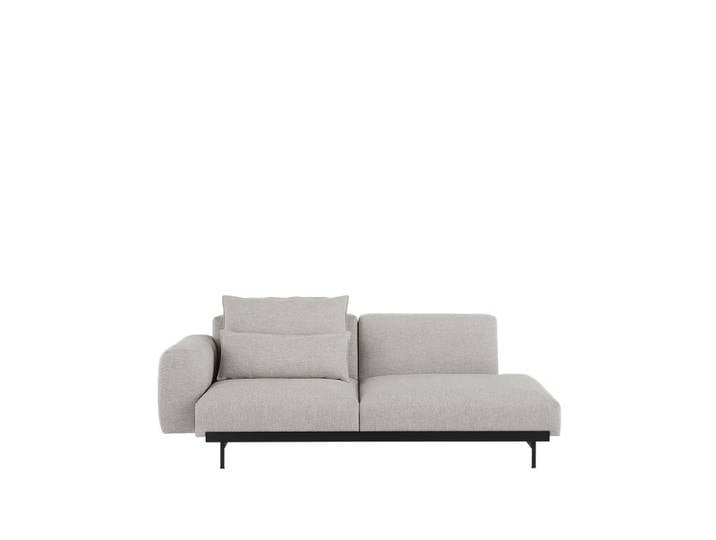
-
Wie wird man reglementierter Beauftragter?
Um ein reglementierter Beauftragter zu werden, muss man zunächst eine Bewerbung bei der zuständigen Behörde einreichen. Diese Behörde prüft dann, ob man die erforderlichen Sicherheitsstandards und -verfahren erfüllt. Dazu gehören unter anderem Schulungen, Sicherheitsüberprüfungen und die Implementierung von Sicherheitsmaßnahmen. Wenn die Behörde die Bewerbung genehmigt, erhält man den Status als reglementierter Beauftragter und darf sicherheitsrelevante Frachtgüter überprüfen und behandeln. Es ist wichtig, regelmäßige Schulungen und Audits durchzuführen, um den Status als reglementierter Beauftragter aufrechtzuerhalten. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium im Bereich Datenschutz, IT-Sicherheit oder Recht sind von Vorteil. Zudem sind praktische Erfahrungen in der Umsetzung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Beratung von Mitarbeitern und Führungskräften wichtig. Zertifizierungen wie zum Beispiel zum Datenschutzbeauftragten oder IT-Sicherheitsbeauftragten können die Qualifikation zusätzlich unterstreichen. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Bereich Datenschutz, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium in den Bereichen Informatik, Recht oder Wirtschaft sind von Vorteil. Zudem sind Erfahrungen im Umgang mit Datenschutzgesetzen, Risikomanagement und der Implementierung von Sicherheitsmaßnahmen in Unternehmen notwendig. Zusätzlich sind gute Kommunikationsfähigkeiten, Durchsetzungsvermögen und ein hohes Maß an Verantwortungsbewusstsein erforderlich, um die Rolle des Beauftragten für Datenschutz, Compliance und Sicherheit erfolgreich auszufüllen. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Bereich Datenschutz, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium im Bereich Informatik, Recht oder Wirtschaftsinformatik ist von Vorteil. Erfahrungen in der Implementierung und Überwachung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Entwicklung von Compliance-Strategien sind ebenfalls wichtig. Zudem sind gute kommunikative Fähigkeiten, ein hohes Maß an Verantwortungsbewusstsein und die Fähigkeit, komplexe Sachverhalte verständlich zu vermitteln, entscheidend für diese Position. **
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance oder Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance oder Sicherheit in einem Unternehmen tätig zu sein, sind in der Regel fundierte Kenntnisse im Bereich Datenschutz, Compliance und Informationssicherheit erforderlich. Dies kann durch eine entsprechende Ausbildung, wie zum Beispiel ein Studium im Bereich Wirtschaftsinformatik, Recht oder Datenschutz, erlangt werden. Zudem sind praktische Erfahrungen in der Umsetzung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Beratung von Mitarbeitern und Führungskräften notwendig. Zertifizierungen wie zum Beispiel zum Datenschutzbeauftragten (DSB) oder zum Informationssicherheitsbeauftragten (ISB) können die Qualifikationen zusätzlich untermauern und die Chancen auf dem Arbeitsmarkt erhöhen. **
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht, IT-Sicherheit und Compliance erforderlich. Erfahrungen in der Implementierung und Überwachung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Risikobewertung sind ebenfalls wichtig. Zertifizierungen wie der Datenschutzbeauftragte (DSB) oder Certified Information Systems Security Professional (CISSP) können von Vorteil sein. Zudem ist ein Verständnis für die Geschäftsprozesse und -anforderungen des Unternehmens sowie die Fähigkeit, komplexe Sachverhalte verständlich zu kommunizieren, von großer Bedeutung. **
Top-Angebote
Produkte zum Begriff Muuto-In-Situ-Modulsofa:
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist situ?
Was ist situ? Situ ist eine Abkürzung für die Situation oder den aktuellen Stand der Dinge. Es bezieht sich darauf, was gerade passiert oder vorhanden ist. Situ kann in verschiedenen Kontexten verwendet werden, um den aktuellen Zustand oder die Umstände zu beschreiben. Es kann auch bedeuten, sich bewusst zu sein, was um einen herum geschieht und wie man darauf reagieren sollte. Insgesamt ist situ ein Begriff, der verwendet wird, um den aktuellen Kontext oder die aktuelle Situation zu beschreiben. **
-
Was ist ein duktales Carcinoma in situ?
Ein duktales Carcinoma in situ ist eine Form von Brustkrebs, bei der sich abnormale Zellen in den Milchgängen der Brust bilden, aber noch nicht in das umliegende Gewebe eingedrungen sind. Es wird als nicht-invasiver Brustkrebs betrachtet, da es sich noch nicht in andere Teile der Brust oder des Körpers ausgebreitet hat. Es wird oft durch Mammographie entdeckt und kann in der Regel gut behandelt werden. Es ist wichtig, dass Frauen mit dieser Diagnose regelmäßig von einem Arzt überwacht werden, um sicherzustellen, dass sich der Krebs nicht weiterentwickelt. **
-
Wie wird man reglementierter Beauftragter?
Um ein reglementierter Beauftragter zu werden, muss man zunächst eine Bewerbung bei der zuständigen Behörde einreichen. Diese Behörde prüft dann, ob man die erforderlichen Sicherheitsstandards und -verfahren erfüllt. Dazu gehören unter anderem Schulungen, Sicherheitsüberprüfungen und die Implementierung von Sicherheitsmaßnahmen. Wenn die Behörde die Bewerbung genehmigt, erhält man den Status als reglementierter Beauftragter und darf sicherheitsrelevante Frachtgüter überprüfen und behandeln. Es ist wichtig, regelmäßige Schulungen und Audits durchzuführen, um den Status als reglementierter Beauftragter aufrechtzuerhalten. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium im Bereich Datenschutz, IT-Sicherheit oder Recht sind von Vorteil. Zudem sind praktische Erfahrungen in der Umsetzung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Beratung von Mitarbeitern und Führungskräften wichtig. Zertifizierungen wie zum Beispiel zum Datenschutzbeauftragten oder IT-Sicherheitsbeauftragten können die Qualifikation zusätzlich unterstreichen. **
Ähnliche Suchbegriffe für Muuto-In-Situ-Modulsofa
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Bereich Datenschutz, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium in den Bereichen Informatik, Recht oder Wirtschaft sind von Vorteil. Zudem sind Erfahrungen im Umgang mit Datenschutzgesetzen, Risikomanagement und der Implementierung von Sicherheitsmaßnahmen in Unternehmen notwendig. Zusätzlich sind gute Kommunikationsfähigkeiten, Durchsetzungsvermögen und ein hohes Maß an Verantwortungsbewusstsein erforderlich, um die Rolle des Beauftragten für Datenschutz, Compliance und Sicherheit erfolgreich auszufüllen. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Bereich Datenschutz, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium im Bereich Informatik, Recht oder Wirtschaftsinformatik ist von Vorteil. Erfahrungen in der Implementierung und Überwachung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Entwicklung von Compliance-Strategien sind ebenfalls wichtig. Zudem sind gute kommunikative Fähigkeiten, ein hohes Maß an Verantwortungsbewusstsein und die Fähigkeit, komplexe Sachverhalte verständlich zu vermitteln, entscheidend für diese Position. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance oder Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance oder Sicherheit in einem Unternehmen tätig zu sein, sind in der Regel fundierte Kenntnisse im Bereich Datenschutz, Compliance und Informationssicherheit erforderlich. Dies kann durch eine entsprechende Ausbildung, wie zum Beispiel ein Studium im Bereich Wirtschaftsinformatik, Recht oder Datenschutz, erlangt werden. Zudem sind praktische Erfahrungen in der Umsetzung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Beratung von Mitarbeitern und Führungskräften notwendig. Zertifizierungen wie zum Beispiel zum Datenschutzbeauftragten (DSB) oder zum Informationssicherheitsbeauftragten (ISB) können die Qualifikationen zusätzlich untermauern und die Chancen auf dem Arbeitsmarkt erhöhen. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht, IT-Sicherheit und Compliance erforderlich. Erfahrungen in der Implementierung und Überwachung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Risikobewertung sind ebenfalls wichtig. Zertifizierungen wie der Datenschutzbeauftragte (DSB) oder Certified Information Systems Security Professional (CISSP) können von Vorteil sein. Zudem ist ein Verständnis für die Geschäftsprozesse und -anforderungen des Unternehmens sowie die Fähigkeit, komplexe Sachverhalte verständlich zu kommunizieren, von großer Bedeutung. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.