Domain reglementierter-beauftragter.de kaufen?
Wir ziehen mit dem Projekt
reglementierter-beauftragter.de um.
Sind Sie am Kauf der Domain
reglementierter-beauftragter.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain reglementierter-beauftragter.de kaufen?
Wie wird man reglementierter Beauftragter?
Um ein reglementierter Beauftragter zu werden, muss man zunächst eine Bewerbung bei der zuständigen Behörde einreichen. Diese Behörde prüft dann, ob man die erforderlichen Sicherheitsstandards und -verfahren erfüllt. Dazu gehören unter anderem Schulungen, Sicherheitsüberprüfungen und die Implementierung von Sicherheitsmaßnahmen. Wenn die Behörde die Bewerbung genehmigt, erhält man den Status als reglementierter Beauftragter und darf sicherheitsrelevante Frachtgüter überprüfen und behandeln. Es ist wichtig, regelmäßige Schulungen und Audits durchzuführen, um den Status als reglementierter Beauftragter aufrechtzuerhalten. **
Kann das Pingen von f als Denial-of-Service (DoS) gewertet werden?
Das Pingen von f allein kann normalerweise nicht als Denial-of-Service (DoS) betrachtet werden. Pingen ist eine grundlegende Netzwerkfunktion, die verwendet wird, um die Erreichbarkeit eines Netzwerkgeräts zu überprüfen. Ein DoS-Angriff beinhaltet normalerweise eine große Anzahl von Anfragen, um ein Netzwerkgerät zu überlasten und es unzugänglich zu machen. Das Pingen von f allein ist in der Regel nicht ausreichend, um einen solchen Angriff durchzuführen. **

Ähnliche Suchbegriffe für Denial
Top-Angebote
Produkte zum Begriff Denial:
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie führt man eine Denial-of-Service-Attacke über die Kommandozeile (CMD) durch?
Es ist nicht ethisch vertretbar oder legal, eine Denial-of-Service-Attacke (DoS) durchzuführen. Eine DoS-Attacke zielt darauf ab, einen Dienst oder eine Website durch Überlastung unzugänglich zu machen. Stattdessen sollte man sich darauf konzentrieren, die Sicherheit von Systemen zu verbessern und vor solchen Angriffen zu schützen. **
-
Was bedeutet "DoS Denial of Service Angriff Syn Flood wurde entdeckt" auf FW101?
Die Meldung besagt, dass auf dem Gerät FW101 ein DoS (Denial of Service) Angriff namens Syn Flood entdeckt wurde. Bei einem Syn Flood Angriff werden eine große Anzahl von SYN-Anfragen an einen Server gesendet, um ihn zu überlasten und den Zugriff für legitime Benutzer zu verhindern. Es ist wichtig, geeignete Maßnahmen zu ergreifen, um den Angriff abzuwehren und die Sicherheit des Systems zu gewährleisten. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium im Bereich Datenschutz, IT-Sicherheit oder Recht sind von Vorteil. Zudem sind praktische Erfahrungen in der Umsetzung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Beratung von Mitarbeitern und Führungskräften wichtig. Zertifizierungen wie zum Beispiel zum Datenschutzbeauftragten oder IT-Sicherheitsbeauftragten können die Qualifikation zusätzlich unterstreichen. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Bereich Datenschutz, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium in den Bereichen Informatik, Recht oder Wirtschaft sind von Vorteil. Zudem sind Erfahrungen im Umgang mit Datenschutzgesetzen, Risikomanagement und der Implementierung von Sicherheitsmaßnahmen in Unternehmen notwendig. Zusätzlich sind gute Kommunikationsfähigkeiten, Durchsetzungsvermögen und ein hohes Maß an Verantwortungsbewusstsein erforderlich, um die Rolle des Beauftragten für Datenschutz, Compliance und Sicherheit erfolgreich auszufüllen. **

Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Bereich Datenschutz, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium im Bereich Informatik, Recht oder Wirtschaftsinformatik ist von Vorteil. Erfahrungen in der Implementierung und Überwachung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Entwicklung von Compliance-Strategien sind ebenfalls wichtig. Zudem sind gute kommunikative Fähigkeiten, ein hohes Maß an Verantwortungsbewusstsein und die Fähigkeit, komplexe Sachverhalte verständlich zu vermitteln, entscheidend für diese Position. **
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance oder Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance oder Sicherheit in einem Unternehmen tätig zu sein, sind in der Regel fundierte Kenntnisse im Bereich Datenschutz, Compliance und Informationssicherheit erforderlich. Dies kann durch eine entsprechende Ausbildung, wie zum Beispiel ein Studium im Bereich Wirtschaftsinformatik, Recht oder Datenschutz, erlangt werden. Zudem sind praktische Erfahrungen in der Umsetzung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Beratung von Mitarbeitern und Führungskräften notwendig. Zertifizierungen wie zum Beispiel zum Datenschutzbeauftragten (DSB) oder zum Informationssicherheitsbeauftragten (ISB) können die Qualifikationen zusätzlich untermauern und die Chancen auf dem Arbeitsmarkt erhöhen. **
Top-Angebote
Produkte zum Begriff Denial:
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie wird man reglementierter Beauftragter?
Um ein reglementierter Beauftragter zu werden, muss man zunächst eine Bewerbung bei der zuständigen Behörde einreichen. Diese Behörde prüft dann, ob man die erforderlichen Sicherheitsstandards und -verfahren erfüllt. Dazu gehören unter anderem Schulungen, Sicherheitsüberprüfungen und die Implementierung von Sicherheitsmaßnahmen. Wenn die Behörde die Bewerbung genehmigt, erhält man den Status als reglementierter Beauftragter und darf sicherheitsrelevante Frachtgüter überprüfen und behandeln. Es ist wichtig, regelmäßige Schulungen und Audits durchzuführen, um den Status als reglementierter Beauftragter aufrechtzuerhalten. **
-
Kann das Pingen von f als Denial-of-Service (DoS) gewertet werden?
Das Pingen von f allein kann normalerweise nicht als Denial-of-Service (DoS) betrachtet werden. Pingen ist eine grundlegende Netzwerkfunktion, die verwendet wird, um die Erreichbarkeit eines Netzwerkgeräts zu überprüfen. Ein DoS-Angriff beinhaltet normalerweise eine große Anzahl von Anfragen, um ein Netzwerkgerät zu überlasten und es unzugänglich zu machen. Das Pingen von f allein ist in der Regel nicht ausreichend, um einen solchen Angriff durchzuführen. **
-
Wie führt man eine Denial-of-Service-Attacke über die Kommandozeile (CMD) durch?
Es ist nicht ethisch vertretbar oder legal, eine Denial-of-Service-Attacke (DoS) durchzuführen. Eine DoS-Attacke zielt darauf ab, einen Dienst oder eine Website durch Überlastung unzugänglich zu machen. Stattdessen sollte man sich darauf konzentrieren, die Sicherheit von Systemen zu verbessern und vor solchen Angriffen zu schützen. **
-
Was bedeutet "DoS Denial of Service Angriff Syn Flood wurde entdeckt" auf FW101?
Die Meldung besagt, dass auf dem Gerät FW101 ein DoS (Denial of Service) Angriff namens Syn Flood entdeckt wurde. Bei einem Syn Flood Angriff werden eine große Anzahl von SYN-Anfragen an einen Server gesendet, um ihn zu überlasten und den Zugriff für legitime Benutzer zu verhindern. Es ist wichtig, geeignete Maßnahmen zu ergreifen, um den Angriff abzuwehren und die Sicherheit des Systems zu gewährleisten. **
Ähnliche Suchbegriffe für Denial
-
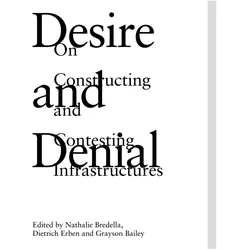
Desire and Denial, Fachbücher von Dietrich Erben Nathalie Bredella"Desire and Denial" ist ein aufschlussreicher Erotikratgeber, der von den Autoren Dietrich Erben und Nathalie Bredella verfasst wurde. Dieses Buch bietet eine tiefgehende Analyse der komplexen Themen rund um Verlangen und Ablehnung in zwischenmenschlichen Beziehungen. Mit 144 Seiten voller wertvoller Einsichten und praktischer Ratschläge richtet sich der Ratgeber an alle, die ihre eigenen Wünsche und Grenzen besser verstehen möchten. Die Autoren kombinieren psychologische Perspektiven mit praktischen Übungen, um Lesenden zu helfen, ein erfüllteres Liebesleben zu führen. Der kartonierte Einband und die ansprechende Gestaltung machen das Buch zu einem ansprechenden Begleiter für alle, die sich mit den Facetten der Erotik auseinandersetzen wollen. Die englischsprachige Ausgabe ist sowohl für Einsteiger als auch für Fortgeschrittene geeignet und bietet eine Vielzahl von Anregungen, um das eigene Liebesleben zu bereichern.32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium im Bereich Datenschutz, IT-Sicherheit oder Recht sind von Vorteil. Zudem sind praktische Erfahrungen in der Umsetzung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Beratung von Mitarbeitern und Führungskräften wichtig. Zertifizierungen wie zum Beispiel zum Datenschutzbeauftragten oder IT-Sicherheitsbeauftragten können die Qualifikation zusätzlich unterstreichen. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Bereich Datenschutz, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium in den Bereichen Informatik, Recht oder Wirtschaft sind von Vorteil. Zudem sind Erfahrungen im Umgang mit Datenschutzgesetzen, Risikomanagement und der Implementierung von Sicherheitsmaßnahmen in Unternehmen notwendig. Zusätzlich sind gute Kommunikationsfähigkeiten, Durchsetzungsvermögen und ein hohes Maß an Verantwortungsbewusstsein erforderlich, um die Rolle des Beauftragten für Datenschutz, Compliance und Sicherheit erfolgreich auszufüllen. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Bereich Datenschutz, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium im Bereich Informatik, Recht oder Wirtschaftsinformatik ist von Vorteil. Erfahrungen in der Implementierung und Überwachung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Entwicklung von Compliance-Strategien sind ebenfalls wichtig. Zudem sind gute kommunikative Fähigkeiten, ein hohes Maß an Verantwortungsbewusstsein und die Fähigkeit, komplexe Sachverhalte verständlich zu vermitteln, entscheidend für diese Position. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance oder Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance oder Sicherheit in einem Unternehmen tätig zu sein, sind in der Regel fundierte Kenntnisse im Bereich Datenschutz, Compliance und Informationssicherheit erforderlich. Dies kann durch eine entsprechende Ausbildung, wie zum Beispiel ein Studium im Bereich Wirtschaftsinformatik, Recht oder Datenschutz, erlangt werden. Zudem sind praktische Erfahrungen in der Umsetzung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Beratung von Mitarbeitern und Führungskräften notwendig. Zertifizierungen wie zum Beispiel zum Datenschutzbeauftragten (DSB) oder zum Informationssicherheitsbeauftragten (ISB) können die Qualifikationen zusätzlich untermauern und die Chancen auf dem Arbeitsmarkt erhöhen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.