Domain reglementierter-beauftragter.de kaufen?
Wir ziehen mit dem Projekt
reglementierter-beauftragter.de um.
Sind Sie am Kauf der Domain
reglementierter-beauftragter.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain reglementierter-beauftragter.de kaufen?
Wie wird man reglementierter Beauftragter?
Um ein reglementierter Beauftragter zu werden, muss man zunächst eine Bewerbung bei der zuständigen Behörde einreichen. Diese Behörde prüft dann, ob man die erforderlichen Sicherheitsstandards und -verfahren erfüllt. Dazu gehören unter anderem Schulungen, Sicherheitsüberprüfungen und die Implementierung von Sicherheitsmaßnahmen. Wenn die Behörde die Bewerbung genehmigt, erhält man den Status als reglementierter Beauftragter und darf sicherheitsrelevante Frachtgüter überprüfen und behandeln. Es ist wichtig, regelmäßige Schulungen und Audits durchzuführen, um den Status als reglementierter Beauftragter aufrechtzuerhalten. **
Wie benutzt man Messstreifen zur Überwachung von Körperwerten?
Um Körperwerte wie pH-Wert, Glukose oder Ketone zu überwachen, werden spezielle Teststreifen verwendet. Diese werden in eine Probe eingetaucht und verändern ihre Farbe je nach Konzentration des gesuchten Stoffes. Anhand der Farbveränderung kann dann der entsprechende Wert abgelesen werden. **
Ähnliche Suchbegriffe für Benutzt
Top-Angebote
Produkte zum Begriff Benutzt:
-
Compliance-Risikomanagement, Fachbücher von Andreas KarkZum Werk Die Compliance-Risiken des eigenen Unternehmens zu kennen, ist Grundvoraussetzung für die Wirksamkeit jedes Compliance-Programms. Wie jedoch Compliance-Risiken zu identifizieren, zu analysieren und zu bewerten sind und welche Möglichkeiten bestehen, Compliance-Risiken zu steuern, ist vielen nicht bewusst. Praktikable Hinweise hierzu finden sich bisher weder in der Literatur noch in der Rechtsprechung. Dieses Buch gibt wertvolle Hinweise für die konkrete Umsetzung der einzelnen Prozessschritte der Risikoanalyse und -steuerung im Unternehmen. Es erläutert die methodischen Grundlagen sowohl aus rechtlicher als auch aus unternehmerischer Sicht, z. B. wie das in § 92 Abs. 1 AktG vorgeschriebene Frühwarnsystem effizient und nachhaltig einzuführen ist. Dabei wird eine auf die jeweilige Unternehmensgrösse ausgerichtete, differenzierte Vorgehensweise beschrieben, die die unterschiedlichen Anforderungen vor allem auch der Unternehmen des Mittelstandes berücksichtigt. Anhand von fiktiven Beispielen und verschiedenen Abbildungen wird anschaulich dargestellt, wie der Prozess des Compliance-Risikomanagements abläuft. Darüber hinaus werden immer wieder Bezüge zu anglo-amerikanischen Vorschriften hergestellt, da diese für international tätige Unternehmen zunehmend an Bedeutung gewinnen. Vorteile auf einen Blick: für jedes Unternehmen geeignet, erfahrener Autor, wichtiges Unternehmensthema. Zur Neuauflage Die fortschreitende Regelungsdichte auf europäischer sowie nationaler Ebene sowie entsprechende Entscheidungen nationaler und europäischer Gerichte, neueste Literatur sowie Fachbeiträge wurden zum Anlass genommen, die Auflage grundlegend zu überarbeiten. Zielgruppe Für Compliance Officer sowie alle, die Compliance-Funktionen in Unternehmen übernehmen sollen oder übernommen haben, Juristinnen und Juristen in Rechtsabteilungen von Unternehmen sowie externe Compliance-Beraterinnen und -Berater.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
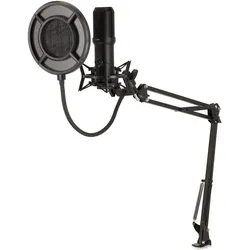
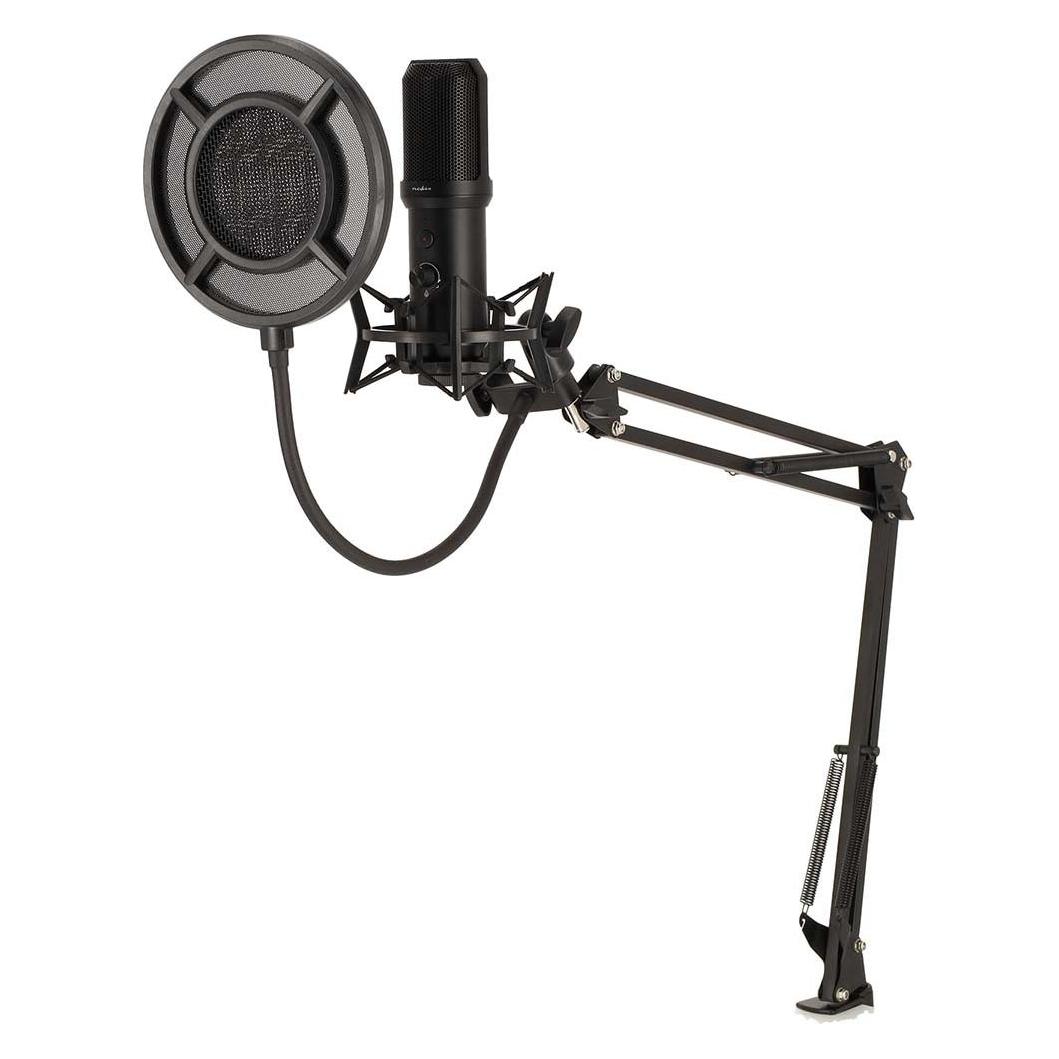
Nedis Gaming-Mikrofon Benutzt für: Desktop / Notebook USB Type-A Ein-/Ausschalter POP Filter, MikrofonDieses professionelle Nedis USB-Streaming-Mikrofon mit Pop-Filter ist ideal für Audioaufnahmen in professioneller Qualität. Es wurde für Streamer, Vlogger, Gamer und Klangliebhaber entwickelt und bietet zahlreiche Funktionen, um Ihr Aufnahmeerlebnis zu verbessern. Das Mikrofon ist mit einem kardioiden Richtcharakter ausgestattet, der Ihre Stimme isoliert und Hintergrundgeräusche minimiert, um eine kristallklare Klangwiedergabe zu gewährleisten. Erfassen Sie jede Nuance mit einer hohen Abtastrate von bis zu 96 kHz / 24 Bit und liefern Sie die genaueste Darstellung Ihrer Stimme. Mit dem flexiblen 360°-Arm und der Antischockhalterung ist Ihr Mikrofon immer perfekt positioniert, um optimale Leistung zu erzielen und Störungen in entscheidenden Momenten zu vermeiden. Die praktische Stummschalt-/Wiederschalt-Taste auf der Oberseite des Mikrofons ermöglicht Ihnen die sofortige Kontrolle über Ihre Audioausgabe, wobei eine gut sichtbare Lichtanzeige den Stumm-/Wiederschalt-Status anzeigt. Dank des Plug-and-Play-USB-Anschlusses ist das Nedis-Mikrofon unglaublich einfach zu bedienen, sodass keine komplizierten Einstellungen erforderlich sind, auch aufgrund der verstellbaren Tischmontageklemme. Erleben Sie Freiheit mit dem extralangen, abnehmbaren USB-Kabel, das es Ihnen ermöglicht, das Mikrofon überall auf Ihrem Schreibtisch zu positionieren. Die auffällige RGB-Beleuchtung verleiht Ihrem Setup einen Hauch von Flair und schafft eine visuell fesselnde Umgebung. - Anschlüsse: USB Typ-A - Anzahl der Produkte in der Box: 1 Stück - Verwendet für: Notebook - Ein/Aus-Schalter: Ja - Eingangsspannung: 5 V DC - Eingangsstrom: 0,5 A - Empfindlichkeit: -45 dB - Farbe: Schwarz - Frequenzgang: 20 Hz bis 20 kHz - Impedanz: 2200 Ohm - Inklusive: Pop-Filter - Kabellänge: 1,70 m - Kopfhörerausgang: Nein - Material: Metall - Richtwirkung: Kardioid - Signal-Rausch-Verhältnis (SNR): 82 dB - Schallpegel: 110 dB - Art der Stromversorgung: Stromversorgung über USB - Art der Beleuchtung: LED.78,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium im Bereich Datenschutz, IT-Sicherheit oder Recht sind von Vorteil. Zudem sind praktische Erfahrungen in der Umsetzung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Beratung von Mitarbeitern und Führungskräften wichtig. Zertifizierungen wie zum Beispiel zum Datenschutzbeauftragten oder IT-Sicherheitsbeauftragten können die Qualifikation zusätzlich unterstreichen. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Bereich Datenschutz, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium in den Bereichen Informatik, Recht oder Wirtschaft sind von Vorteil. Zudem sind Erfahrungen im Umgang mit Datenschutzgesetzen, Risikomanagement und der Implementierung von Sicherheitsmaßnahmen in Unternehmen notwendig. Zusätzlich sind gute Kommunikationsfähigkeiten, Durchsetzungsvermögen und ein hohes Maß an Verantwortungsbewusstsein erforderlich, um die Rolle des Beauftragten für Datenschutz, Compliance und Sicherheit erfolgreich auszufüllen. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Bereich Datenschutz, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium im Bereich Informatik, Recht oder Wirtschaftsinformatik ist von Vorteil. Erfahrungen in der Implementierung und Überwachung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Entwicklung von Compliance-Strategien sind ebenfalls wichtig. Zudem sind gute kommunikative Fähigkeiten, ein hohes Maß an Verantwortungsbewusstsein und die Fähigkeit, komplexe Sachverhalte verständlich zu vermitteln, entscheidend für diese Position. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance oder Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance oder Sicherheit in einem Unternehmen tätig zu sein, sind in der Regel fundierte Kenntnisse im Bereich Datenschutz, Compliance und Informationssicherheit erforderlich. Dies kann durch eine entsprechende Ausbildung, wie zum Beispiel ein Studium im Bereich Wirtschaftsinformatik, Recht oder Datenschutz, erlangt werden. Zudem sind praktische Erfahrungen in der Umsetzung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Beratung von Mitarbeitern und Führungskräften notwendig. Zertifizierungen wie zum Beispiel zum Datenschutzbeauftragten (DSB) oder zum Informationssicherheitsbeauftragten (ISB) können die Qualifikationen zusätzlich untermauern und die Chancen auf dem Arbeitsmarkt erhöhen. **
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht, IT-Sicherheit und Compliance erforderlich. Erfahrungen in der Implementierung und Überwachung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Risikobewertung sind ebenfalls wichtig. Zertifizierungen wie der Datenschutzbeauftragte (DSB) oder Certified Information Systems Security Professional (CISSP) können von Vorteil sein. Zudem ist ein Verständnis für die Geschäftsprozesse und -anforderungen des Unternehmens sowie die Fähigkeit, komplexe Sachverhalte verständlich zu kommunizieren, von großer Bedeutung. **
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht und Compliance-Vorschriften erforderlich. Zudem sollte man über Erfahrungen im Umgang mit Informationssicherheit und Risikomanagement verfügen. Eine Zertifizierung im Bereich Datenschutz und Compliance, wie zum Beispiel als Datenschutzbeauftragter (DSB) oder Certified Information Privacy Professional (CIPP), ist von Vorteil. Erfahrungen in der Implementierung und Überwachung von Datenschutz- und Sicherheitsmaßnahmen in Unternehmen runden das Anforderungsprofil ab. **
Top-Angebote
Produkte zum Begriff Benutzt:
-
TwinFit Instrumenta - Was benutzt man wozu?Twinfit Instrumenta Ist Eine Lehrreiche Spieleserie, Die Darauf Abzielt, Den Wortschatz, Den Satzbau Und Das Weltwissen Zu Fördern. Durch Spielerische Aktivitäten Lernen Kinder, Verschiedene Instrumente Und Deren Verwendung Zu Erkennen Und...16,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Compliance-Risikomanagement, Fachbücher von Andreas KarkZum Werk Die Compliance-Risiken des eigenen Unternehmens zu kennen, ist Grundvoraussetzung für die Wirksamkeit jedes Compliance-Programms. Wie jedoch Compliance-Risiken zu identifizieren, zu analysieren und zu bewerten sind und welche Möglichkeiten bestehen, Compliance-Risiken zu steuern, ist vielen nicht bewusst. Praktikable Hinweise hierzu finden sich bisher weder in der Literatur noch in der Rechtsprechung. Dieses Buch gibt wertvolle Hinweise für die konkrete Umsetzung der einzelnen Prozessschritte der Risikoanalyse und -steuerung im Unternehmen. Es erläutert die methodischen Grundlagen sowohl aus rechtlicher als auch aus unternehmerischer Sicht, z. B. wie das in § 92 Abs. 1 AktG vorgeschriebene Frühwarnsystem effizient und nachhaltig einzuführen ist. Dabei wird eine auf die jeweilige Unternehmensgrösse ausgerichtete, differenzierte Vorgehensweise beschrieben, die die unterschiedlichen Anforderungen vor allem auch der Unternehmen des Mittelstandes berücksichtigt. Anhand von fiktiven Beispielen und verschiedenen Abbildungen wird anschaulich dargestellt, wie der Prozess des Compliance-Risikomanagements abläuft. Darüber hinaus werden immer wieder Bezüge zu anglo-amerikanischen Vorschriften hergestellt, da diese für international tätige Unternehmen zunehmend an Bedeutung gewinnen. Vorteile auf einen Blick: für jedes Unternehmen geeignet, erfahrener Autor, wichtiges Unternehmensthema. Zur Neuauflage Die fortschreitende Regelungsdichte auf europäischer sowie nationaler Ebene sowie entsprechende Entscheidungen nationaler und europäischer Gerichte, neueste Literatur sowie Fachbeiträge wurden zum Anlass genommen, die Auflage grundlegend zu überarbeiten. Zielgruppe Für Compliance Officer sowie alle, die Compliance-Funktionen in Unternehmen übernehmen sollen oder übernommen haben, Juristinnen und Juristen in Rechtsabteilungen von Unternehmen sowie externe Compliance-Beraterinnen und -Berater.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie wird man reglementierter Beauftragter?
Um ein reglementierter Beauftragter zu werden, muss man zunächst eine Bewerbung bei der zuständigen Behörde einreichen. Diese Behörde prüft dann, ob man die erforderlichen Sicherheitsstandards und -verfahren erfüllt. Dazu gehören unter anderem Schulungen, Sicherheitsüberprüfungen und die Implementierung von Sicherheitsmaßnahmen. Wenn die Behörde die Bewerbung genehmigt, erhält man den Status als reglementierter Beauftragter und darf sicherheitsrelevante Frachtgüter überprüfen und behandeln. Es ist wichtig, regelmäßige Schulungen und Audits durchzuführen, um den Status als reglementierter Beauftragter aufrechtzuerhalten. **
-
Wie benutzt man Messstreifen zur Überwachung von Körperwerten?
Um Körperwerte wie pH-Wert, Glukose oder Ketone zu überwachen, werden spezielle Teststreifen verwendet. Diese werden in eine Probe eingetaucht und verändern ihre Farbe je nach Konzentration des gesuchten Stoffes. Anhand der Farbveränderung kann dann der entsprechende Wert abgelesen werden. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium im Bereich Datenschutz, IT-Sicherheit oder Recht sind von Vorteil. Zudem sind praktische Erfahrungen in der Umsetzung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Beratung von Mitarbeitern und Führungskräften wichtig. Zertifizierungen wie zum Beispiel zum Datenschutzbeauftragten oder IT-Sicherheitsbeauftragten können die Qualifikation zusätzlich unterstreichen. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Bereich Datenschutz, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium in den Bereichen Informatik, Recht oder Wirtschaft sind von Vorteil. Zudem sind Erfahrungen im Umgang mit Datenschutzgesetzen, Risikomanagement und der Implementierung von Sicherheitsmaßnahmen in Unternehmen notwendig. Zusätzlich sind gute Kommunikationsfähigkeiten, Durchsetzungsvermögen und ein hohes Maß an Verantwortungsbewusstsein erforderlich, um die Rolle des Beauftragten für Datenschutz, Compliance und Sicherheit erfolgreich auszufüllen. **
Ähnliche Suchbegriffe für Benutzt
-
Nedis Gaming-Mikrofon Benutzt für: Desktop / Notebook USB Type-A Ein-/Ausschalter POP Filter, MikrofonDieses professionelle Nedis USB-Streaming-Mikrofon mit Pop-Filter ist ideal für Audioaufnahmen in professioneller Qualität. Es wurde für Streamer, Vlogger, Gamer und Klangliebhaber entwickelt und bietet zahlreiche Funktionen, um Ihr Aufnahmeerlebnis zu verbessern. Das Mikrofon ist mit einem kardioiden Richtcharakter ausgestattet, der Ihre Stimme isoliert und Hintergrundgeräusche minimiert, um eine kristallklare Klangwiedergabe zu gewährleisten. Erfassen Sie jede Nuance mit einer hohen Abtastrate von bis zu 96 kHz / 24 Bit und liefern Sie die genaueste Darstellung Ihrer Stimme. Mit dem flexiblen 360°-Arm und der Antischockhalterung ist Ihr Mikrofon immer perfekt positioniert, um optimale Leistung zu erzielen und Störungen in entscheidenden Momenten zu vermeiden. Die praktische Stummschalt-/Wiederschalt-Taste auf der Oberseite des Mikrofons ermöglicht Ihnen die sofortige Kontrolle über Ihre Audioausgabe, wobei eine gut sichtbare Lichtanzeige den Stumm-/Wiederschalt-Status anzeigt. Dank des Plug-and-Play-USB-Anschlusses ist das Nedis-Mikrofon unglaublich einfach zu bedienen, sodass keine komplizierten Einstellungen erforderlich sind, auch aufgrund der verstellbaren Tischmontageklemme. Erleben Sie Freiheit mit dem extralangen, abnehmbaren USB-Kabel, das es Ihnen ermöglicht, das Mikrofon überall auf Ihrem Schreibtisch zu positionieren. Die auffällige RGB-Beleuchtung verleiht Ihrem Setup einen Hauch von Flair und schafft eine visuell fesselnde Umgebung. - Anschlüsse: USB Typ-A - Anzahl der Produkte in der Box: 1 Stück - Verwendet für: Notebook - Ein/Aus-Schalter: Ja - Eingangsspannung: 5 V DC - Eingangsstrom: 0,5 A - Empfindlichkeit: -45 dB - Farbe: Schwarz - Frequenzgang: 20 Hz bis 20 kHz - Impedanz: 2200 Ohm - Inklusive: Pop-Filter - Kabellänge: 1,70 m - Kopfhörerausgang: Nein - Material: Metall - Richtwirkung: Kardioid - Signal-Rausch-Verhältnis (SNR): 82 dB - Schallpegel: 110 dB - Art der Stromversorgung: Stromversorgung über USB - Art der Beleuchtung: LED.78,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Bereich Datenschutz, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium im Bereich Informatik, Recht oder Wirtschaftsinformatik ist von Vorteil. Erfahrungen in der Implementierung und Überwachung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Entwicklung von Compliance-Strategien sind ebenfalls wichtig. Zudem sind gute kommunikative Fähigkeiten, ein hohes Maß an Verantwortungsbewusstsein und die Fähigkeit, komplexe Sachverhalte verständlich zu vermitteln, entscheidend für diese Position. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance oder Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance oder Sicherheit in einem Unternehmen tätig zu sein, sind in der Regel fundierte Kenntnisse im Bereich Datenschutz, Compliance und Informationssicherheit erforderlich. Dies kann durch eine entsprechende Ausbildung, wie zum Beispiel ein Studium im Bereich Wirtschaftsinformatik, Recht oder Datenschutz, erlangt werden. Zudem sind praktische Erfahrungen in der Umsetzung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Beratung von Mitarbeitern und Führungskräften notwendig. Zertifizierungen wie zum Beispiel zum Datenschutzbeauftragten (DSB) oder zum Informationssicherheitsbeauftragten (ISB) können die Qualifikationen zusätzlich untermauern und die Chancen auf dem Arbeitsmarkt erhöhen. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht, IT-Sicherheit und Compliance erforderlich. Erfahrungen in der Implementierung und Überwachung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Risikobewertung sind ebenfalls wichtig. Zertifizierungen wie der Datenschutzbeauftragte (DSB) oder Certified Information Systems Security Professional (CISSP) können von Vorteil sein. Zudem ist ein Verständnis für die Geschäftsprozesse und -anforderungen des Unternehmens sowie die Fähigkeit, komplexe Sachverhalte verständlich zu kommunizieren, von großer Bedeutung. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht und Compliance-Vorschriften erforderlich. Zudem sollte man über Erfahrungen im Umgang mit Informationssicherheit und Risikomanagement verfügen. Eine Zertifizierung im Bereich Datenschutz und Compliance, wie zum Beispiel als Datenschutzbeauftragter (DSB) oder Certified Information Privacy Professional (CIPP), ist von Vorteil. Erfahrungen in der Implementierung und Überwachung von Datenschutz- und Sicherheitsmaßnahmen in Unternehmen runden das Anforderungsprofil ab. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.