Domain reglementierter-beauftragter.de kaufen?
Wir ziehen mit dem Projekt
reglementierter-beauftragter.de um.
Sind Sie am Kauf der Domain
reglementierter-beauftragter.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain reglementierter-beauftragter.de kaufen?
Wie wird man reglementierter Beauftragter?
Um ein reglementierter Beauftragter zu werden, muss man zunächst eine Bewerbung bei der zuständigen Behörde einreichen. Diese Behörde prüft dann, ob man die erforderlichen Sicherheitsstandards und -verfahren erfüllt. Dazu gehören unter anderem Schulungen, Sicherheitsüberprüfungen und die Implementierung von Sicherheitsmaßnahmen. Wenn die Behörde die Bewerbung genehmigt, erhält man den Status als reglementierter Beauftragter und darf sicherheitsrelevante Frachtgüter überprüfen und behandeln. Es ist wichtig, regelmäßige Schulungen und Audits durchzuführen, um den Status als reglementierter Beauftragter aufrechtzuerhalten. **
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium im Bereich Datenschutz, IT-Sicherheit oder Recht sind von Vorteil. Zudem sind praktische Erfahrungen in der Umsetzung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Beratung von Mitarbeitern und Führungskräften wichtig. Zertifizierungen wie zum Beispiel zum Datenschutzbeauftragten oder IT-Sicherheitsbeauftragten können die Qualifikation zusätzlich unterstreichen. **
Ähnliche Suchbegriffe für Tripod
Top-Angebote
Produkte zum Begriff Tripod:
-
Compliance-Risikomanagement, Fachbücher von Andreas KarkZum Werk Die Compliance-Risiken des eigenen Unternehmens zu kennen, ist Grundvoraussetzung für die Wirksamkeit jedes Compliance-Programms. Wie jedoch Compliance-Risiken zu identifizieren, zu analysieren und zu bewerten sind und welche Möglichkeiten bestehen, Compliance-Risiken zu steuern, ist vielen nicht bewusst. Praktikable Hinweise hierzu finden sich bisher weder in der Literatur noch in der Rechtsprechung. Dieses Buch gibt wertvolle Hinweise für die konkrete Umsetzung der einzelnen Prozessschritte der Risikoanalyse und -steuerung im Unternehmen. Es erläutert die methodischen Grundlagen sowohl aus rechtlicher als auch aus unternehmerischer Sicht, z. B. wie das in § 92 Abs. 1 AktG vorgeschriebene Frühwarnsystem effizient und nachhaltig einzuführen ist. Dabei wird eine auf die jeweilige Unternehmensgrösse ausgerichtete, differenzierte Vorgehensweise beschrieben, die die unterschiedlichen Anforderungen vor allem auch der Unternehmen des Mittelstandes berücksichtigt. Anhand von fiktiven Beispielen und verschiedenen Abbildungen wird anschaulich dargestellt, wie der Prozess des Compliance-Risikomanagements abläuft. Darüber hinaus werden immer wieder Bezüge zu anglo-amerikanischen Vorschriften hergestellt, da diese für international tätige Unternehmen zunehmend an Bedeutung gewinnen. Vorteile auf einen Blick: für jedes Unternehmen geeignet, erfahrener Autor, wichtiges Unternehmensthema. Zur Neuauflage Die fortschreitende Regelungsdichte auf europäischer sowie nationaler Ebene sowie entsprechende Entscheidungen nationaler und europäischer Gerichte, neueste Literatur sowie Fachbeiträge wurden zum Anlass genommen, die Auflage grundlegend zu überarbeiten. Zielgruppe Für Compliance Officer sowie alle, die Compliance-Funktionen in Unternehmen übernehmen sollen oder übernommen haben, Juristinnen und Juristen in Rechtsabteilungen von Unternehmen sowie externe Compliance-Beraterinnen und -Berater.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kartellrechtliches Compliance-Risikomanagement, Fachbücher von Gregor SchottDie Bedeutung von kartellrechtlicher Compliance für Unternehmen ist ungebrochen, insbesondere vor dem Hintergrund der potenziell gravierenden Sanktionen bei Kartellverstössen. Gleichwohl stellt sich in der Praxis die Frage, wie die spezifischen Herausforderungen des Kartellrechts im Rahmen der etablierten Grundsätze von Compliance-Management-Systemen adressiert werden können. Die vorliegende Arbeit leitet daher ausgehend von den Compliance-Pflichten der Geschäftsleitung und den spezifischen kartellrechtlichen Risiken Anforderungen an das kartellrechtliche Compliance-Risikomanagement sowie Lösungsansätze für dessen praktische Umsetzung ab.109,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
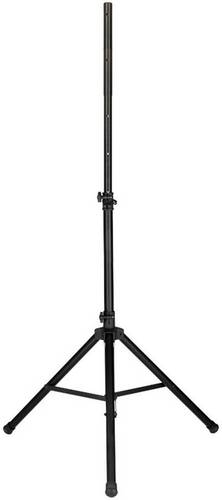
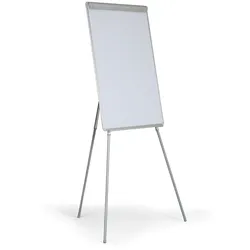
Flipcharts TRIPODFlipchart für den täglichen Gebrauch Kunststoffrahmen höhenverstellbarer Dreibeinständer praktische Ablageleiste für Marker weiße beschreibbare nicht magnetische Oberfläche der Flipchart ist für Papierblöcke von 70 x 100 cm bestimmt107,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Bereich Datenschutz, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium in den Bereichen Informatik, Recht oder Wirtschaft sind von Vorteil. Zudem sind Erfahrungen im Umgang mit Datenschutzgesetzen, Risikomanagement und der Implementierung von Sicherheitsmaßnahmen in Unternehmen notwendig. Zusätzlich sind gute Kommunikationsfähigkeiten, Durchsetzungsvermögen und ein hohes Maß an Verantwortungsbewusstsein erforderlich, um die Rolle des Beauftragten für Datenschutz, Compliance und Sicherheit erfolgreich auszufüllen. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Bereich Datenschutz, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium im Bereich Informatik, Recht oder Wirtschaftsinformatik ist von Vorteil. Erfahrungen in der Implementierung und Überwachung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Entwicklung von Compliance-Strategien sind ebenfalls wichtig. Zudem sind gute kommunikative Fähigkeiten, ein hohes Maß an Verantwortungsbewusstsein und die Fähigkeit, komplexe Sachverhalte verständlich zu vermitteln, entscheidend für diese Position. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance oder Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance oder Sicherheit in einem Unternehmen tätig zu sein, sind in der Regel fundierte Kenntnisse im Bereich Datenschutz, Compliance und Informationssicherheit erforderlich. Dies kann durch eine entsprechende Ausbildung, wie zum Beispiel ein Studium im Bereich Wirtschaftsinformatik, Recht oder Datenschutz, erlangt werden. Zudem sind praktische Erfahrungen in der Umsetzung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Beratung von Mitarbeitern und Führungskräften notwendig. Zertifizierungen wie zum Beispiel zum Datenschutzbeauftragten (DSB) oder zum Informationssicherheitsbeauftragten (ISB) können die Qualifikationen zusätzlich untermauern und die Chancen auf dem Arbeitsmarkt erhöhen. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht, IT-Sicherheit und Compliance erforderlich. Erfahrungen in der Implementierung und Überwachung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Risikobewertung sind ebenfalls wichtig. Zertifizierungen wie der Datenschutzbeauftragte (DSB) oder Certified Information Systems Security Professional (CISSP) können von Vorteil sein. Zudem ist ein Verständnis für die Geschäftsprozesse und -anforderungen des Unternehmens sowie die Fähigkeit, komplexe Sachverhalte verständlich zu kommunizieren, von großer Bedeutung. **

Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht und Compliance-Vorschriften erforderlich. Zudem sollte man über Erfahrungen im Umgang mit Informationssicherheit und Risikomanagement verfügen. Eine Zertifizierung im Bereich Datenschutz und Compliance, wie zum Beispiel als Datenschutzbeauftragter (DSB) oder Certified Information Privacy Professional (CIPP), ist von Vorteil. Erfahrungen in der Implementierung und Überwachung von Datenschutz- und Sicherheitsmaßnahmen in Unternehmen runden das Anforderungsprofil ab. **
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht, IT-Sicherheit und Compliance erforderlich. Zudem ist eine entsprechende Ausbildung oder ein Studium im Bereich Datenschutz, Informatik, Recht oder Wirtschaftsinformatik von Vorteil. Erfahrungen in der Implementierung und Überwachung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Entwicklung von Compliance-Strategien sind ebenfalls wichtig. Darüber hinaus sind gute Kommunikationsfähigkeiten, ein hohes Maß an Verantwortungsbewusstsein und die Fähigkeit, komplexe Sachverhalte verständlich zu vermitteln, entscheidend für diese Position. **
Top-Angebote
Produkte zum Begriff Tripod:
-
Compliance-Risikomanagement, Fachbücher von Andreas KarkZum Werk Die Compliance-Risiken des eigenen Unternehmens zu kennen, ist Grundvoraussetzung für die Wirksamkeit jedes Compliance-Programms. Wie jedoch Compliance-Risiken zu identifizieren, zu analysieren und zu bewerten sind und welche Möglichkeiten bestehen, Compliance-Risiken zu steuern, ist vielen nicht bewusst. Praktikable Hinweise hierzu finden sich bisher weder in der Literatur noch in der Rechtsprechung. Dieses Buch gibt wertvolle Hinweise für die konkrete Umsetzung der einzelnen Prozessschritte der Risikoanalyse und -steuerung im Unternehmen. Es erläutert die methodischen Grundlagen sowohl aus rechtlicher als auch aus unternehmerischer Sicht, z. B. wie das in § 92 Abs. 1 AktG vorgeschriebene Frühwarnsystem effizient und nachhaltig einzuführen ist. Dabei wird eine auf die jeweilige Unternehmensgrösse ausgerichtete, differenzierte Vorgehensweise beschrieben, die die unterschiedlichen Anforderungen vor allem auch der Unternehmen des Mittelstandes berücksichtigt. Anhand von fiktiven Beispielen und verschiedenen Abbildungen wird anschaulich dargestellt, wie der Prozess des Compliance-Risikomanagements abläuft. Darüber hinaus werden immer wieder Bezüge zu anglo-amerikanischen Vorschriften hergestellt, da diese für international tätige Unternehmen zunehmend an Bedeutung gewinnen. Vorteile auf einen Blick: für jedes Unternehmen geeignet, erfahrener Autor, wichtiges Unternehmensthema. Zur Neuauflage Die fortschreitende Regelungsdichte auf europäischer sowie nationaler Ebene sowie entsprechende Entscheidungen nationaler und europäischer Gerichte, neueste Literatur sowie Fachbeiträge wurden zum Anlass genommen, die Auflage grundlegend zu überarbeiten. Zielgruppe Für Compliance Officer sowie alle, die Compliance-Funktionen in Unternehmen übernehmen sollen oder übernommen haben, Juristinnen und Juristen in Rechtsabteilungen von Unternehmen sowie externe Compliance-Beraterinnen und -Berater.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie wird man reglementierter Beauftragter?
Um ein reglementierter Beauftragter zu werden, muss man zunächst eine Bewerbung bei der zuständigen Behörde einreichen. Diese Behörde prüft dann, ob man die erforderlichen Sicherheitsstandards und -verfahren erfüllt. Dazu gehören unter anderem Schulungen, Sicherheitsüberprüfungen und die Implementierung von Sicherheitsmaßnahmen. Wenn die Behörde die Bewerbung genehmigt, erhält man den Status als reglementierter Beauftragter und darf sicherheitsrelevante Frachtgüter überprüfen und behandeln. Es ist wichtig, regelmäßige Schulungen und Audits durchzuführen, um den Status als reglementierter Beauftragter aufrechtzuerhalten. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium im Bereich Datenschutz, IT-Sicherheit oder Recht sind von Vorteil. Zudem sind praktische Erfahrungen in der Umsetzung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Beratung von Mitarbeitern und Führungskräften wichtig. Zertifizierungen wie zum Beispiel zum Datenschutzbeauftragten oder IT-Sicherheitsbeauftragten können die Qualifikation zusätzlich unterstreichen. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Bereich Datenschutz, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium in den Bereichen Informatik, Recht oder Wirtschaft sind von Vorteil. Zudem sind Erfahrungen im Umgang mit Datenschutzgesetzen, Risikomanagement und der Implementierung von Sicherheitsmaßnahmen in Unternehmen notwendig. Zusätzlich sind gute Kommunikationsfähigkeiten, Durchsetzungsvermögen und ein hohes Maß an Verantwortungsbewusstsein erforderlich, um die Rolle des Beauftragten für Datenschutz, Compliance und Sicherheit erfolgreich auszufüllen. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Bereich Datenschutz, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium im Bereich Informatik, Recht oder Wirtschaftsinformatik ist von Vorteil. Erfahrungen in der Implementierung und Überwachung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Entwicklung von Compliance-Strategien sind ebenfalls wichtig. Zudem sind gute kommunikative Fähigkeiten, ein hohes Maß an Verantwortungsbewusstsein und die Fähigkeit, komplexe Sachverhalte verständlich zu vermitteln, entscheidend für diese Position. **
Ähnliche Suchbegriffe für Tripod
-
Kartellrechtliches Compliance-Risikomanagement, Fachbücher von Gregor SchottDie Bedeutung von kartellrechtlicher Compliance für Unternehmen ist ungebrochen, insbesondere vor dem Hintergrund der potenziell gravierenden Sanktionen bei Kartellverstössen. Gleichwohl stellt sich in der Praxis die Frage, wie die spezifischen Herausforderungen des Kartellrechts im Rahmen der etablierten Grundsätze von Compliance-Management-Systemen adressiert werden können. Die vorliegende Arbeit leitet daher ausgehend von den Compliance-Pflichten der Geschäftsleitung und den spezifischen kartellrechtlichen Risiken Anforderungen an das kartellrechtliche Compliance-Risikomanagement sowie Lösungsansätze für dessen praktische Umsetzung ab.109,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Flipcharts TRIPODFlipchart für den täglichen Gebrauch Kunststoffrahmen höhenverstellbarer Dreibeinständer praktische Ablageleiste für Marker weiße beschreibbare nicht magnetische Oberfläche der Flipchart ist für Papierblöcke von 70 x 100 cm bestimmt107,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
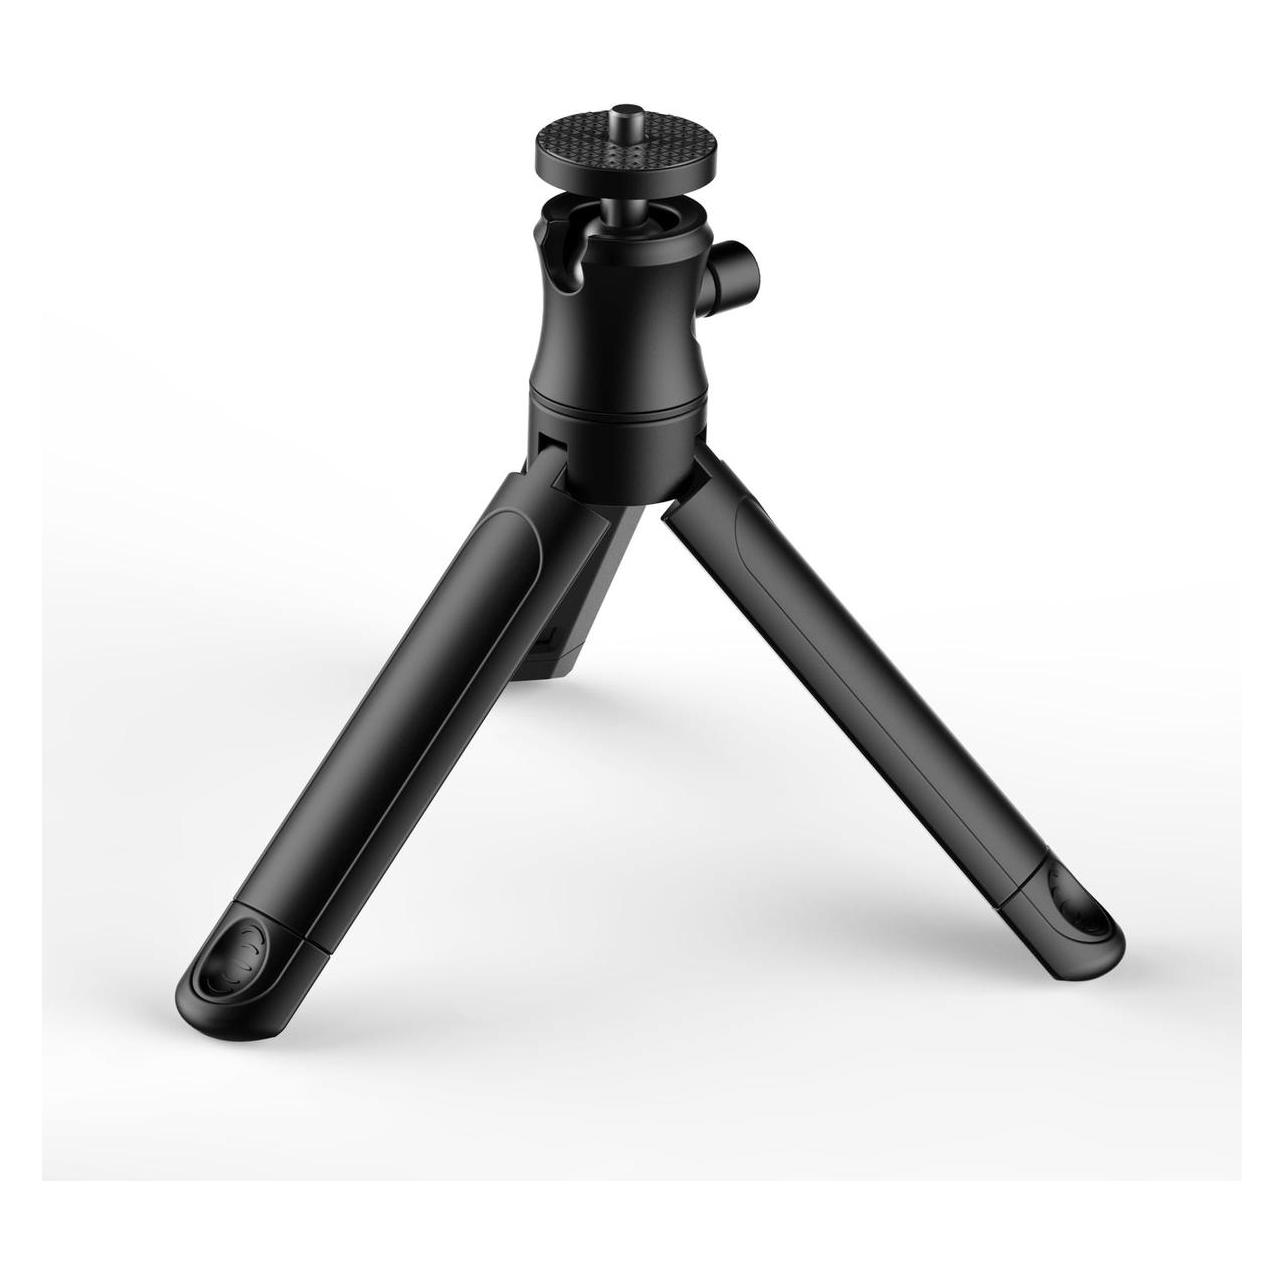
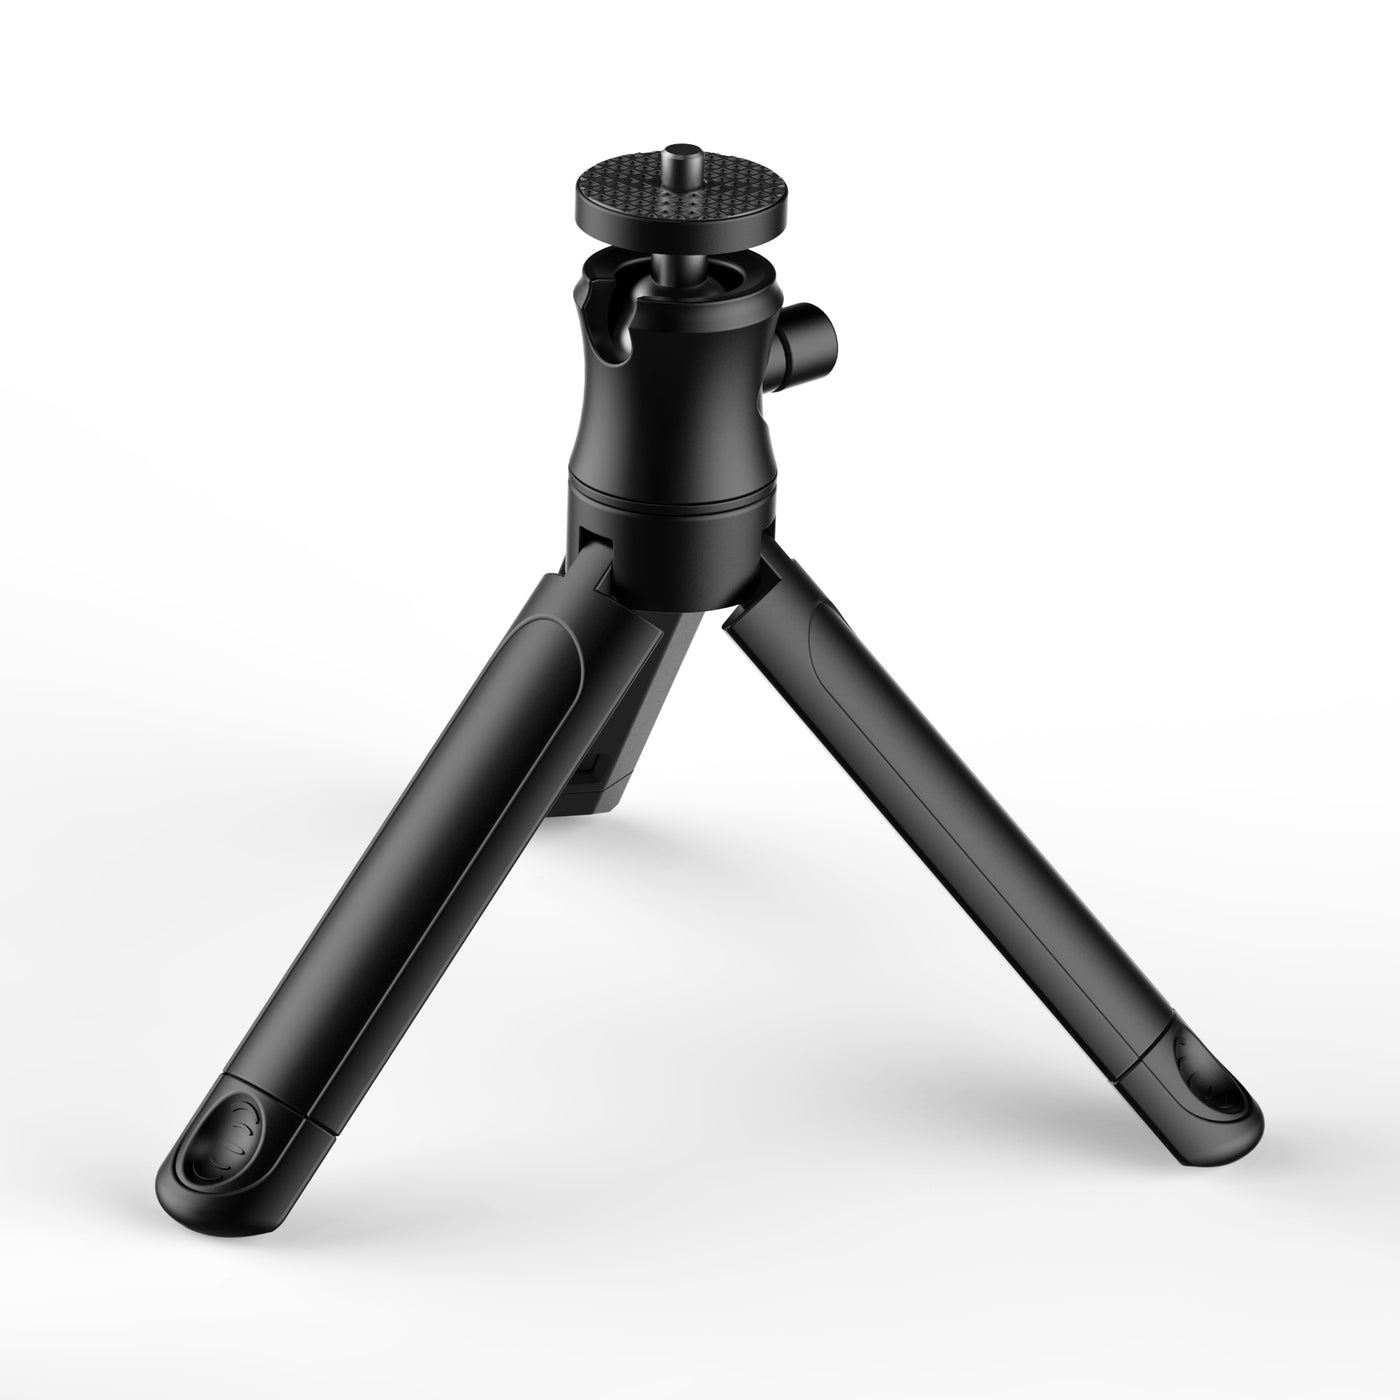
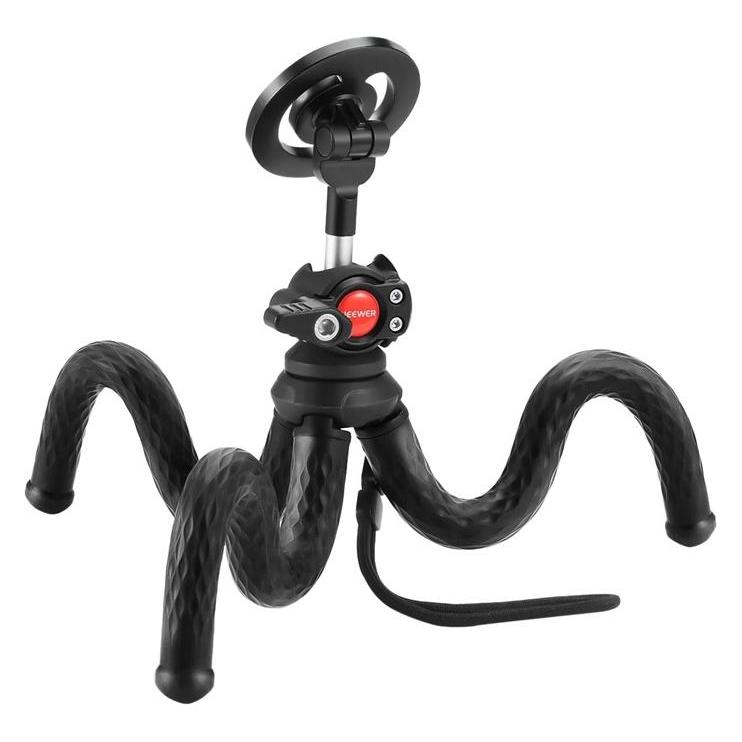
Gravity Vs Tripod 01 B - Universal Tripod TischstativUniversal Tripod Tischstativ: Kompaktes, mobiles Tripod-Ministativ, ¼''-Gewindeaufnahme für Recorder, Kameras, Action-Cams & mehr, Integrierter Kugelkopf für freies Schwenken und Neigen, In vier Stufen höhenverstellbar, Einhändige Nutzung im eingeklappten Zustand, ¼'' Gewinde an jedem Fuß, Für YouTuber, Podcaster, Field-Recorder, Foto-/Videografen u.v.m., Zusammenklappen, einpacken und immer dabei haben: Mit dem Gravity® Tripod-Tischstativ hast du einen extrem kompakten Begleiter, der zusammengeklappt in jede Jackentasche passt und unzählige Einsatzmöglichkeiten bietet: als Tischstativ für die mobile Aufnahme von Podcasts, als flexibler Stick für Field-Recordings und Action-Cam-Aufnahmen sowie als Aufsatz für ausgewachsene Stative. Das VS TRIPOD 01 B Tischstativ verfügt am oberen Ende über einen Kugelkopf mit ¼''-Gewinde, um Recorder, Kameras oder Action-Cams aufzunehmen und frei auszurichten. Bis zu 90° lässt sich der Kugelkopf seitlich herunterklappen. Die drei Stativbeine können über den Justierring in vier Stufen höhenverstellt werden. Unterwegs lassen sich die Beine einklappen und als ergonomischer Griff verwenden, um zum Beispiel einhändige Kamerafahrten mit einer montierten Action-Cam umzusetzen. Noch vielseitiger wird es, wenn du eines der ¼'' Innengewinde nutzt, das in jedem Fuß integriert ist, um den Tripod auf ein großes Stativ oder einen Mikrofongalgen zu schrauben. Auf diese Weise bist du stets perfekt für Video- und Audioaufnahmen gerüstet. Egal ob unterwegs oder im Studio. Technische Daten: Produktart: Ständer und Stative, Typ: Kamerastativ, Material: Aluminium, Farbe: Schwarz, Oberfläche: Pulverbeschichtet, Gewindeanschluss 1: 1/4" male, Gewindeanschluss 2: 1/4" female, Höhe min.: 85 mm, Höhe max.: 215 mm, Transportlänge: 240 mm, Max. Belastbarkeit: 2 kg, Austauschbare Ringe: 1 x 15 mm, Schwarzer Ringsatz inkludiert: Ja, Gewicht: 0,24 kg22,59 €*Versand: 6,90 €Sichere Weiterleitung zum Anbieter
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance oder Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance oder Sicherheit in einem Unternehmen tätig zu sein, sind in der Regel fundierte Kenntnisse im Bereich Datenschutz, Compliance und Informationssicherheit erforderlich. Dies kann durch eine entsprechende Ausbildung, wie zum Beispiel ein Studium im Bereich Wirtschaftsinformatik, Recht oder Datenschutz, erlangt werden. Zudem sind praktische Erfahrungen in der Umsetzung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Beratung von Mitarbeitern und Führungskräften notwendig. Zertifizierungen wie zum Beispiel zum Datenschutzbeauftragten (DSB) oder zum Informationssicherheitsbeauftragten (ISB) können die Qualifikationen zusätzlich untermauern und die Chancen auf dem Arbeitsmarkt erhöhen. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht, IT-Sicherheit und Compliance erforderlich. Erfahrungen in der Implementierung und Überwachung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Risikobewertung sind ebenfalls wichtig. Zertifizierungen wie der Datenschutzbeauftragte (DSB) oder Certified Information Systems Security Professional (CISSP) können von Vorteil sein. Zudem ist ein Verständnis für die Geschäftsprozesse und -anforderungen des Unternehmens sowie die Fähigkeit, komplexe Sachverhalte verständlich zu kommunizieren, von großer Bedeutung. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht und Compliance-Vorschriften erforderlich. Zudem sollte man über Erfahrungen im Umgang mit Informationssicherheit und Risikomanagement verfügen. Eine Zertifizierung im Bereich Datenschutz und Compliance, wie zum Beispiel als Datenschutzbeauftragter (DSB) oder Certified Information Privacy Professional (CIPP), ist von Vorteil. Erfahrungen in der Implementierung und Überwachung von Datenschutz- und Sicherheitsmaßnahmen in Unternehmen runden das Anforderungsprofil ab. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht, IT-Sicherheit und Compliance erforderlich. Zudem ist eine entsprechende Ausbildung oder ein Studium im Bereich Datenschutz, Informatik, Recht oder Wirtschaftsinformatik von Vorteil. Erfahrungen in der Implementierung und Überwachung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Entwicklung von Compliance-Strategien sind ebenfalls wichtig. Darüber hinaus sind gute Kommunikationsfähigkeiten, ein hohes Maß an Verantwortungsbewusstsein und die Fähigkeit, komplexe Sachverhalte verständlich zu vermitteln, entscheidend für diese Position. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.