Domain reglementierter-beauftragter.de kaufen?
Wir ziehen mit dem Projekt
reglementierter-beauftragter.de um.
Sind Sie am Kauf der Domain
reglementierter-beauftragter.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain reglementierter-beauftragter.de kaufen?
Wie wird man reglementierter Beauftragter?
Um ein reglementierter Beauftragter zu werden, muss man zunächst eine Bewerbung bei der zuständigen Behörde einreichen. Diese Behörde prüft dann, ob man die erforderlichen Sicherheitsstandards und -verfahren erfüllt. Dazu gehören unter anderem Schulungen, Sicherheitsüberprüfungen und die Implementierung von Sicherheitsmaßnahmen. Wenn die Behörde die Bewerbung genehmigt, erhält man den Status als reglementierter Beauftragter und darf sicherheitsrelevante Frachtgüter überprüfen und behandeln. Es ist wichtig, regelmäßige Schulungen und Audits durchzuführen, um den Status als reglementierter Beauftragter aufrechtzuerhalten. **
Kannst du bitte in einfachen Worten erklären, was Remanenz und Degression bedeuten?
Remanenz bezieht sich auf die Eigenschaft eines Materials, eine magnetische Ladung auch nach dem Entfernen eines äußeren Magnetfeldes zu behalten. Es ist vergleichbar mit dem "Gedächtnis" eines Magneten. Degression hingegen bezieht sich auf eine Abnahme der Leistung oder Effizienz im Laufe der Zeit. Es wird oft verwendet, um den Rückgang der Leistung von Batterien oder anderen elektronischen Geräten zu beschreiben. **

Ähnliche Suchbegriffe für Remanenz
Top-Angebote
Produkte zum Begriff Remanenz:
-
Compliance-Risikomanagement, Fachbücher von Andreas KarkZum Werk Die Compliance-Risiken des eigenen Unternehmens zu kennen, ist Grundvoraussetzung für die Wirksamkeit jedes Compliance-Programms. Wie jedoch Compliance-Risiken zu identifizieren, zu analysieren und zu bewerten sind und welche Möglichkeiten bestehen, Compliance-Risiken zu steuern, ist vielen nicht bewusst. Praktikable Hinweise hierzu finden sich bisher weder in der Literatur noch in der Rechtsprechung. Dieses Buch gibt wertvolle Hinweise für die konkrete Umsetzung der einzelnen Prozessschritte der Risikoanalyse und -steuerung im Unternehmen. Es erläutert die methodischen Grundlagen sowohl aus rechtlicher als auch aus unternehmerischer Sicht, z. B. wie das in § 92 Abs. 1 AktG vorgeschriebene Frühwarnsystem effizient und nachhaltig einzuführen ist. Dabei wird eine auf die jeweilige Unternehmensgrösse ausgerichtete, differenzierte Vorgehensweise beschrieben, die die unterschiedlichen Anforderungen vor allem auch der Unternehmen des Mittelstandes berücksichtigt. Anhand von fiktiven Beispielen und verschiedenen Abbildungen wird anschaulich dargestellt, wie der Prozess des Compliance-Risikomanagements abläuft. Darüber hinaus werden immer wieder Bezüge zu anglo-amerikanischen Vorschriften hergestellt, da diese für international tätige Unternehmen zunehmend an Bedeutung gewinnen. Vorteile auf einen Blick: für jedes Unternehmen geeignet, erfahrener Autor, wichtiges Unternehmensthema. Zur Neuauflage Die fortschreitende Regelungsdichte auf europäischer sowie nationaler Ebene sowie entsprechende Entscheidungen nationaler und europäischer Gerichte, neueste Literatur sowie Fachbeiträge wurden zum Anlass genommen, die Auflage grundlegend zu überarbeiten. Zielgruppe Für Compliance Officer sowie alle, die Compliance-Funktionen in Unternehmen übernehmen sollen oder übernommen haben, Juristinnen und Juristen in Rechtsabteilungen von Unternehmen sowie externe Compliance-Beraterinnen und -Berater.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GRC Management-Governance, Risk & Compliance: IT-Sicherheit als integrierter Bestandteil eines Compliance-Managements, Taschenbuch von Fabian Sachs,Grc Management-governance, Risk & Compliance: It-sicherheit Als Integrierter Bestandteil Eines Compliance-managements, Taschenbuch Von Fabian Sachs, Tredition, 978-3-347-18699-6, Seitenanzahl: 39259,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GRC Management-Governance, Risk & Compliance: IT-Sicherheit als integrierter Bestandteil eines Compliance-Managements, Gebundene Ausgabe von FabianGrc Management-governance, Risk & Compliance: It-sicherheit Als Integrierter Bestandteil Eines Compliance-managements, Gebundene Ausgabe Von Fabian Sachs, Tredition, 978-3-347-18700-9, Seitenanzahl: 39269,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium im Bereich Datenschutz, IT-Sicherheit oder Recht sind von Vorteil. Zudem sind praktische Erfahrungen in der Umsetzung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Beratung von Mitarbeitern und Führungskräften wichtig. Zertifizierungen wie zum Beispiel zum Datenschutzbeauftragten oder IT-Sicherheitsbeauftragten können die Qualifikation zusätzlich unterstreichen. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Bereich Datenschutz, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium in den Bereichen Informatik, Recht oder Wirtschaft sind von Vorteil. Zudem sind Erfahrungen im Umgang mit Datenschutzgesetzen, Risikomanagement und der Implementierung von Sicherheitsmaßnahmen in Unternehmen notwendig. Zusätzlich sind gute Kommunikationsfähigkeiten, Durchsetzungsvermögen und ein hohes Maß an Verantwortungsbewusstsein erforderlich, um die Rolle des Beauftragten für Datenschutz, Compliance und Sicherheit erfolgreich auszufüllen. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Bereich Datenschutz, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium im Bereich Informatik, Recht oder Wirtschaftsinformatik ist von Vorteil. Erfahrungen in der Implementierung und Überwachung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Entwicklung von Compliance-Strategien sind ebenfalls wichtig. Zudem sind gute kommunikative Fähigkeiten, ein hohes Maß an Verantwortungsbewusstsein und die Fähigkeit, komplexe Sachverhalte verständlich zu vermitteln, entscheidend für diese Position. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance oder Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance oder Sicherheit in einem Unternehmen tätig zu sein, sind in der Regel fundierte Kenntnisse im Bereich Datenschutz, Compliance und Informationssicherheit erforderlich. Dies kann durch eine entsprechende Ausbildung, wie zum Beispiel ein Studium im Bereich Wirtschaftsinformatik, Recht oder Datenschutz, erlangt werden. Zudem sind praktische Erfahrungen in der Umsetzung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Beratung von Mitarbeitern und Führungskräften notwendig. Zertifizierungen wie zum Beispiel zum Datenschutzbeauftragten (DSB) oder zum Informationssicherheitsbeauftragten (ISB) können die Qualifikationen zusätzlich untermauern und die Chancen auf dem Arbeitsmarkt erhöhen. **


Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht, IT-Sicherheit und Compliance erforderlich. Erfahrungen in der Implementierung und Überwachung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Risikobewertung sind ebenfalls wichtig. Zertifizierungen wie der Datenschutzbeauftragte (DSB) oder Certified Information Systems Security Professional (CISSP) können von Vorteil sein. Zudem ist ein Verständnis für die Geschäftsprozesse und -anforderungen des Unternehmens sowie die Fähigkeit, komplexe Sachverhalte verständlich zu kommunizieren, von großer Bedeutung. **
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht und Compliance-Vorschriften erforderlich. Zudem sollte man über Erfahrungen im Umgang mit Informationssicherheit und Risikomanagement verfügen. Eine Zertifizierung im Bereich Datenschutz und Compliance, wie zum Beispiel als Datenschutzbeauftragter (DSB) oder Certified Information Privacy Professional (CIPP), ist von Vorteil. Erfahrungen in der Implementierung und Überwachung von Datenschutz- und Sicherheitsmaßnahmen in Unternehmen runden das Anforderungsprofil ab. **
Top-Angebote
Produkte zum Begriff Remanenz:
-
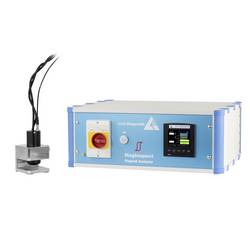
PCE Instruments MAGNET-ANALYSATOR LM-MAGINSPECT Remanenz Br Koerzitivfeldstärke I_Hc Sättigungsmagnetisierung (Ms)Magnet-Analysator (Permagraph), ein kostengünstiges Prüfgerät zur Messung der Hysteresekurve von hartmagnetischen Werkstoffen, bietet eine hohe Genauigkeit der Messung und ist in seiner Präzision nahezu vergleichbar mit einem Permagraph. Besonders geeignet ist MagInspect zur Untersuchung von permanentmagnetischen Werkstoffen wie Magnetmaterialien aus AlNiCo, Ferrit, SmCo oder Neodym. Es bietet eine präzise Messung der Hysteresekurve und unterstützt die Werkstoffprüfung und Materialanalyse dieser spezialisierten Magnetmaterialien. Der Magnet-Analysator (Permagraph) kann einen Permagraphen ersetzen, der die magnetischen Eigenschaften von Werkstoffen bestimmt. Des Weiteren ist MagInspect ein bezahlbares und einfach zu bedienendes Prüfgerät, das mit einem Impulsverfahren die Magnetisier- und Entmagnetisierkurve aufzeichnen kann. Steuergerät und externe Impuls-Messsonde sind mit innovativer Messelektronik ausgestattet, die eine präzise und zuverlässige Messung der Magnetisier- und Entmagnetisierkurve ermöglicht. Ein besonderer Vorteil von MagInspect ist, dass die Geometrie des zu messenden Objektes weitgehend frei ist, während bei der Messung mit einem Permagraph spezielle Magnetgeometrien erforderlich sind. Typische Anwendungsbereiche von MagInspect sind: - Materialprüfung und Qualitätskontrolle - Bestimmung der magnetischen Eigenschaften von Werkstoffen - Forschung und Entwicklung - Untersuchung neue Materialien/Legierungen auf magnetische Eigenschaften - Produktionskontrolle - Überwachung der Magnetisierung von Bauteilen während der Herstellung - Dokumentation - Aufnahme der Hysteresekurve in der Magnetherstellung Messparameter bei MagInspect: - Koerzitivfeldstärke (I_Hc): notwendige magnetische Feldstärke, um die Magnetisierung eines Materials auf zu reduzieren - Remanenz (Br): Restmagnetisierung, die in einem Material verbleibt, nachdem das externe Magnetfeld entfernt wurde - Sättigungsmagnetisierung (Ms): Maximale erreichbare Magnetisierung eines Materials - Hystereseschleife: Kurve, stellt die Beziehung zwischen Magnetfeldstärke und Magnetisierung dar Die Impuls-Messsonde ist mit einer eingebauten Hallsonde ausgestattet, die über eine neu entwickelte Messelektronik verfügt. Diese kann mit einer Frequenz von bis zu 10 KHz die Messwerte der Hallsonde sehr genau mit einem 16-bit A/D-Wandler aufnehmen. Gleichzeitig ist eine Magnetisier- und Entmagnetisier-Punktspule eingebaut, die die Magnetisier- und Entmagnetisierimpulse erzeugt. Das Steuergerät generiert die einzelnen Impulse, während die Messelektronik der Sonde die magnetische Spitzenfeldstärke (H-Wert) und den Flusswert (B-Wert) des Magnetmaterials präzise erfasst. Der komplette Messablauf erfolgt automatisch, wobei je 10-13 Impulse für den Magnetisiervorgang und den Entmagnetisiervorgang erzeugt werden. Im Steuergerät kann das Magnetmaterial ausgewählt werden, um die richtigen Paramenter zu verwenden. Das Steuergerät generiert auf Basis der einzelnen H- und B-Werte die Hysteresekurve in Einzelschritten, die auf dem Farbdisplay angezeigt wird. Die Koerzitivkraft IHcI_HcIHc und die Remanenz BrB_rBr sind direkte Ergebnisse der Hysteresekurve und liefern wichtige Informationen zur magnetischen Materialanalyse und Werkstoffprüfung. Nach Ende des gesamten Ablaufs kann eine Übertragung der Werte nach Microsoft Excel erfolgen. Microsoft Excel bietet die Importfunktion DataStreamer, die es ermöglicht, Daten direkt vom Steuergerät zu übernehmen. Eine mathematische Spline-Funktion, die in einem Excel-Makro implementiert ist, berechnet und zeigt eine präzise Hysteresekurve an. Schnellverfahren zur Bestimmung des I_Hc- und Br- Wertes ohne Hysteresekurve im Manuell-Modus Der Magnet-Analysator (Permagraph) bietet zusätzlich die Möglichkeit eines Schnellverfahrens zum Vergleich der Hc-Werte eines Materials zur Qualitätsprüfung in der Serie. Dieses Verfahren ermöglicht eine effiziente und präzise Werkstoffprüfung in der Fertigung, um die magnetischen Eigenschaften von Materialien schnell17865,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Compliance-Risikomanagement, Fachbücher von Andreas KarkZum Werk Die Compliance-Risiken des eigenen Unternehmens zu kennen, ist Grundvoraussetzung für die Wirksamkeit jedes Compliance-Programms. Wie jedoch Compliance-Risiken zu identifizieren, zu analysieren und zu bewerten sind und welche Möglichkeiten bestehen, Compliance-Risiken zu steuern, ist vielen nicht bewusst. Praktikable Hinweise hierzu finden sich bisher weder in der Literatur noch in der Rechtsprechung. Dieses Buch gibt wertvolle Hinweise für die konkrete Umsetzung der einzelnen Prozessschritte der Risikoanalyse und -steuerung im Unternehmen. Es erläutert die methodischen Grundlagen sowohl aus rechtlicher als auch aus unternehmerischer Sicht, z. B. wie das in § 92 Abs. 1 AktG vorgeschriebene Frühwarnsystem effizient und nachhaltig einzuführen ist. Dabei wird eine auf die jeweilige Unternehmensgrösse ausgerichtete, differenzierte Vorgehensweise beschrieben, die die unterschiedlichen Anforderungen vor allem auch der Unternehmen des Mittelstandes berücksichtigt. Anhand von fiktiven Beispielen und verschiedenen Abbildungen wird anschaulich dargestellt, wie der Prozess des Compliance-Risikomanagements abläuft. Darüber hinaus werden immer wieder Bezüge zu anglo-amerikanischen Vorschriften hergestellt, da diese für international tätige Unternehmen zunehmend an Bedeutung gewinnen. Vorteile auf einen Blick: für jedes Unternehmen geeignet, erfahrener Autor, wichtiges Unternehmensthema. Zur Neuauflage Die fortschreitende Regelungsdichte auf europäischer sowie nationaler Ebene sowie entsprechende Entscheidungen nationaler und europäischer Gerichte, neueste Literatur sowie Fachbeiträge wurden zum Anlass genommen, die Auflage grundlegend zu überarbeiten. Zielgruppe Für Compliance Officer sowie alle, die Compliance-Funktionen in Unternehmen übernehmen sollen oder übernommen haben, Juristinnen und Juristen in Rechtsabteilungen von Unternehmen sowie externe Compliance-Beraterinnen und -Berater.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie wird man reglementierter Beauftragter?
Um ein reglementierter Beauftragter zu werden, muss man zunächst eine Bewerbung bei der zuständigen Behörde einreichen. Diese Behörde prüft dann, ob man die erforderlichen Sicherheitsstandards und -verfahren erfüllt. Dazu gehören unter anderem Schulungen, Sicherheitsüberprüfungen und die Implementierung von Sicherheitsmaßnahmen. Wenn die Behörde die Bewerbung genehmigt, erhält man den Status als reglementierter Beauftragter und darf sicherheitsrelevante Frachtgüter überprüfen und behandeln. Es ist wichtig, regelmäßige Schulungen und Audits durchzuführen, um den Status als reglementierter Beauftragter aufrechtzuerhalten. **
-
Kannst du bitte in einfachen Worten erklären, was Remanenz und Degression bedeuten?
Remanenz bezieht sich auf die Eigenschaft eines Materials, eine magnetische Ladung auch nach dem Entfernen eines äußeren Magnetfeldes zu behalten. Es ist vergleichbar mit dem "Gedächtnis" eines Magneten. Degression hingegen bezieht sich auf eine Abnahme der Leistung oder Effizienz im Laufe der Zeit. Es wird oft verwendet, um den Rückgang der Leistung von Batterien oder anderen elektronischen Geräten zu beschreiben. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium im Bereich Datenschutz, IT-Sicherheit oder Recht sind von Vorteil. Zudem sind praktische Erfahrungen in der Umsetzung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Beratung von Mitarbeitern und Führungskräften wichtig. Zertifizierungen wie zum Beispiel zum Datenschutzbeauftragten oder IT-Sicherheitsbeauftragten können die Qualifikation zusätzlich unterstreichen. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Bereich Datenschutz, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium in den Bereichen Informatik, Recht oder Wirtschaft sind von Vorteil. Zudem sind Erfahrungen im Umgang mit Datenschutzgesetzen, Risikomanagement und der Implementierung von Sicherheitsmaßnahmen in Unternehmen notwendig. Zusätzlich sind gute Kommunikationsfähigkeiten, Durchsetzungsvermögen und ein hohes Maß an Verantwortungsbewusstsein erforderlich, um die Rolle des Beauftragten für Datenschutz, Compliance und Sicherheit erfolgreich auszufüllen. **
Ähnliche Suchbegriffe für Remanenz
-
GRC Management-Governance, Risk & Compliance: IT-Sicherheit als integrierter Bestandteil eines Compliance-Managements, Taschenbuch von Fabian Sachs,Grc Management-governance, Risk & Compliance: It-sicherheit Als Integrierter Bestandteil Eines Compliance-managements, Taschenbuch Von Fabian Sachs, Tredition, 978-3-347-18699-6, Seitenanzahl: 39259,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GRC Management-Governance, Risk & Compliance: IT-Sicherheit als integrierter Bestandteil eines Compliance-Managements, Gebundene Ausgabe von FabianGrc Management-governance, Risk & Compliance: It-sicherheit Als Integrierter Bestandteil Eines Compliance-managements, Gebundene Ausgabe Von Fabian Sachs, Tredition, 978-3-347-18700-9, Seitenanzahl: 39269,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Bereich Datenschutz, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium im Bereich Informatik, Recht oder Wirtschaftsinformatik ist von Vorteil. Erfahrungen in der Implementierung und Überwachung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Entwicklung von Compliance-Strategien sind ebenfalls wichtig. Zudem sind gute kommunikative Fähigkeiten, ein hohes Maß an Verantwortungsbewusstsein und die Fähigkeit, komplexe Sachverhalte verständlich zu vermitteln, entscheidend für diese Position. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance oder Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance oder Sicherheit in einem Unternehmen tätig zu sein, sind in der Regel fundierte Kenntnisse im Bereich Datenschutz, Compliance und Informationssicherheit erforderlich. Dies kann durch eine entsprechende Ausbildung, wie zum Beispiel ein Studium im Bereich Wirtschaftsinformatik, Recht oder Datenschutz, erlangt werden. Zudem sind praktische Erfahrungen in der Umsetzung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Beratung von Mitarbeitern und Führungskräften notwendig. Zertifizierungen wie zum Beispiel zum Datenschutzbeauftragten (DSB) oder zum Informationssicherheitsbeauftragten (ISB) können die Qualifikationen zusätzlich untermauern und die Chancen auf dem Arbeitsmarkt erhöhen. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht, IT-Sicherheit und Compliance erforderlich. Erfahrungen in der Implementierung und Überwachung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Risikobewertung sind ebenfalls wichtig. Zertifizierungen wie der Datenschutzbeauftragte (DSB) oder Certified Information Systems Security Professional (CISSP) können von Vorteil sein. Zudem ist ein Verständnis für die Geschäftsprozesse und -anforderungen des Unternehmens sowie die Fähigkeit, komplexe Sachverhalte verständlich zu kommunizieren, von großer Bedeutung. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht und Compliance-Vorschriften erforderlich. Zudem sollte man über Erfahrungen im Umgang mit Informationssicherheit und Risikomanagement verfügen. Eine Zertifizierung im Bereich Datenschutz und Compliance, wie zum Beispiel als Datenschutzbeauftragter (DSB) oder Certified Information Privacy Professional (CIPP), ist von Vorteil. Erfahrungen in der Implementierung und Überwachung von Datenschutz- und Sicherheitsmaßnahmen in Unternehmen runden das Anforderungsprofil ab. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.