Domain reglementierter-beauftragter.de kaufen?
Wir ziehen mit dem Projekt
reglementierter-beauftragter.de um.
Sind Sie am Kauf der Domain
reglementierter-beauftragter.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain reglementierter-beauftragter.de kaufen?
Wie wird man reglementierter Beauftragter?
Um ein reglementierter Beauftragter zu werden, muss man zunächst eine Bewerbung bei der zuständigen Behörde einreichen. Diese Behörde prüft dann, ob man die erforderlichen Sicherheitsstandards und -verfahren erfüllt. Dazu gehören unter anderem Schulungen, Sicherheitsüberprüfungen und die Implementierung von Sicherheitsmaßnahmen. Wenn die Behörde die Bewerbung genehmigt, erhält man den Status als reglementierter Beauftragter und darf sicherheitsrelevante Frachtgüter überprüfen und behandeln. Es ist wichtig, regelmäßige Schulungen und Audits durchzuführen, um den Status als reglementierter Beauftragter aufrechtzuerhalten. **
Haben Sie Erfahrungen mit dem MikroTik Cube 60G AC?
Als KI habe ich keine persönlichen Erfahrungen, aber der MikroTik Cube 60G AC ist ein drahtloser Access Point, der für den Einsatz in Innenräumen entwickelt wurde. Er unterstützt den 60-GHz-Frequenzbereich und bietet eine hohe Übertragungsgeschwindigkeit von bis zu 1,73 Gbit/s. Der Cube 60G AC verfügt außerdem über mehrere Ethernet-Ports und kann als eigenständiges Gerät oder als Teil eines größeren Netzwerks eingesetzt werden. **
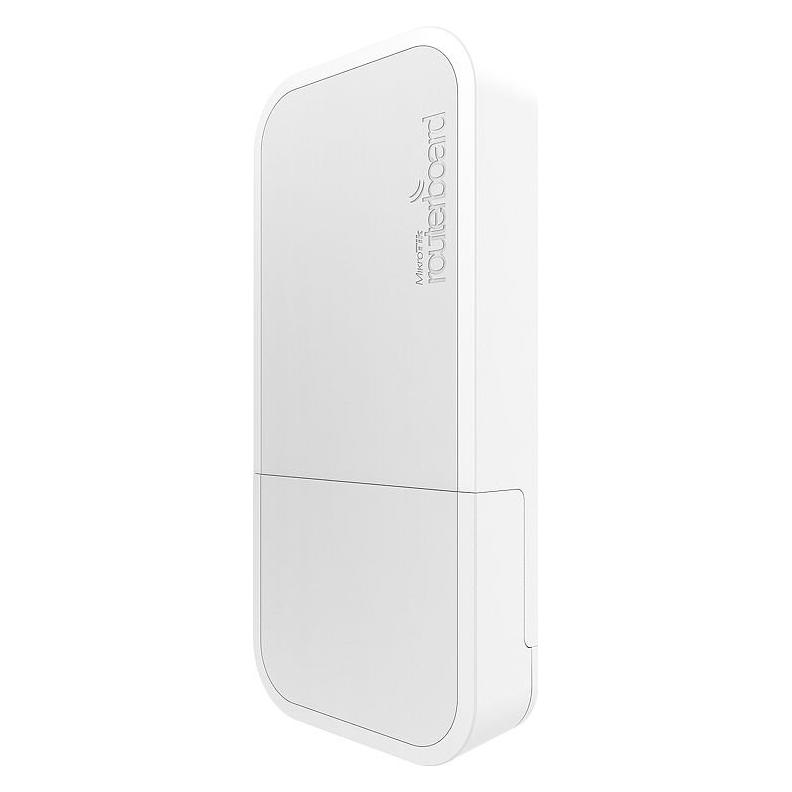
Ähnliche Suchbegriffe für Mikrotik-RBFTC11
Top-Angebote
Produkte zum Begriff Mikrotik-RBFTC11:
-
Compliance-Risikomanagement, Fachbücher von Andreas KarkZum Werk Die Compliance-Risiken des eigenen Unternehmens zu kennen, ist Grundvoraussetzung für die Wirksamkeit jedes Compliance-Programms. Wie jedoch Compliance-Risiken zu identifizieren, zu analysieren und zu bewerten sind und welche Möglichkeiten bestehen, Compliance-Risiken zu steuern, ist vielen nicht bewusst. Praktikable Hinweise hierzu finden sich bisher weder in der Literatur noch in der Rechtsprechung. Dieses Buch gibt wertvolle Hinweise für die konkrete Umsetzung der einzelnen Prozessschritte der Risikoanalyse und -steuerung im Unternehmen. Es erläutert die methodischen Grundlagen sowohl aus rechtlicher als auch aus unternehmerischer Sicht, z. B. wie das in § 92 Abs. 1 AktG vorgeschriebene Frühwarnsystem effizient und nachhaltig einzuführen ist. Dabei wird eine auf die jeweilige Unternehmensgrösse ausgerichtete, differenzierte Vorgehensweise beschrieben, die die unterschiedlichen Anforderungen vor allem auch der Unternehmen des Mittelstandes berücksichtigt. Anhand von fiktiven Beispielen und verschiedenen Abbildungen wird anschaulich dargestellt, wie der Prozess des Compliance-Risikomanagements abläuft. Darüber hinaus werden immer wieder Bezüge zu anglo-amerikanischen Vorschriften hergestellt, da diese für international tätige Unternehmen zunehmend an Bedeutung gewinnen. Vorteile auf einen Blick: für jedes Unternehmen geeignet, erfahrener Autor, wichtiges Unternehmensthema. Zur Neuauflage Die fortschreitende Regelungsdichte auf europäischer sowie nationaler Ebene sowie entsprechende Entscheidungen nationaler und europäischer Gerichte, neueste Literatur sowie Fachbeiträge wurden zum Anlass genommen, die Auflage grundlegend zu überarbeiten. Zielgruppe Für Compliance Officer sowie alle, die Compliance-Funktionen in Unternehmen übernehmen sollen oder übernommen haben, Juristinnen und Juristen in Rechtsabteilungen von Unternehmen sowie externe Compliance-Beraterinnen und -Berater.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
MIKROTIK RBSXTsq2nDOutdoor WLAN Access Point - SXTsq Lite2, Antenne 10 dBi, 60 °, MIMO 2x2, 30 dBm, 802.11n, L3 (2,4 GHz) Der Outdoor-WLAN-Access-Point Mikrotik RBSXTsq2nD ist ein kompaktes drahtloses Gerät für den Außeneinsatz. Er arbeitet mit dem Wi-Fi-4-Standard im einzigen 2,4-GHz-Band und unterstützt Übertragungsges36,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter


-
Wie erstelle ich eine Firewall-Regel auf einem MikroTik-Router?
Um eine Firewall-Regel auf einem MikroTik-Router zu erstellen, müssen Sie die Web-Oberfläche des Routers aufrufen und sich anmelden. Navigieren Sie dann zu "IP" und wählen Sie "Firewall" aus. Klicken Sie auf "Regeln" und dann auf "Hinzufügen", um eine neue Regel zu erstellen. Geben Sie die erforderlichen Informationen wie Quell- und Ziel-IP-Adressen, Ports und Aktionen ein und speichern Sie die Regel. **
-
Kannst du nicht auf das Webinterface deines MikroTik Routerboards zugreifen?
Es gibt mehrere mögliche Gründe, warum du nicht auf das Webinterface deines MikroTik Routerboards zugreifen kannst. Möglicherweise ist die IP-Adresse des Routers falsch konfiguriert oder es gibt ein Problem mit der Netzwerkverbindung. Überprüfe auch, ob du die richtige URL für das Webinterface verwendest und ob du die erforderlichen Zugangsdaten hast. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium im Bereich Datenschutz, IT-Sicherheit oder Recht sind von Vorteil. Zudem sind praktische Erfahrungen in der Umsetzung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Beratung von Mitarbeitern und Führungskräften wichtig. Zertifizierungen wie zum Beispiel zum Datenschutzbeauftragten oder IT-Sicherheitsbeauftragten können die Qualifikation zusätzlich unterstreichen. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Bereich Datenschutz, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium in den Bereichen Informatik, Recht oder Wirtschaft sind von Vorteil. Zudem sind Erfahrungen im Umgang mit Datenschutzgesetzen, Risikomanagement und der Implementierung von Sicherheitsmaßnahmen in Unternehmen notwendig. Zusätzlich sind gute Kommunikationsfähigkeiten, Durchsetzungsvermögen und ein hohes Maß an Verantwortungsbewusstsein erforderlich, um die Rolle des Beauftragten für Datenschutz, Compliance und Sicherheit erfolgreich auszufüllen. **
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Bereich Datenschutz, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium im Bereich Informatik, Recht oder Wirtschaftsinformatik ist von Vorteil. Erfahrungen in der Implementierung und Überwachung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Entwicklung von Compliance-Strategien sind ebenfalls wichtig. Zudem sind gute kommunikative Fähigkeiten, ein hohes Maß an Verantwortungsbewusstsein und die Fähigkeit, komplexe Sachverhalte verständlich zu vermitteln, entscheidend für diese Position. **
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance oder Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance oder Sicherheit in einem Unternehmen tätig zu sein, sind in der Regel fundierte Kenntnisse im Bereich Datenschutz, Compliance und Informationssicherheit erforderlich. Dies kann durch eine entsprechende Ausbildung, wie zum Beispiel ein Studium im Bereich Wirtschaftsinformatik, Recht oder Datenschutz, erlangt werden. Zudem sind praktische Erfahrungen in der Umsetzung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Beratung von Mitarbeitern und Führungskräften notwendig. Zertifizierungen wie zum Beispiel zum Datenschutzbeauftragten (DSB) oder zum Informationssicherheitsbeauftragten (ISB) können die Qualifikationen zusätzlich untermauern und die Chancen auf dem Arbeitsmarkt erhöhen. **
Top-Angebote
Produkte zum Begriff Mikrotik-RBFTC11:
-
Wie wird man reglementierter Beauftragter?
Um ein reglementierter Beauftragter zu werden, muss man zunächst eine Bewerbung bei der zuständigen Behörde einreichen. Diese Behörde prüft dann, ob man die erforderlichen Sicherheitsstandards und -verfahren erfüllt. Dazu gehören unter anderem Schulungen, Sicherheitsüberprüfungen und die Implementierung von Sicherheitsmaßnahmen. Wenn die Behörde die Bewerbung genehmigt, erhält man den Status als reglementierter Beauftragter und darf sicherheitsrelevante Frachtgüter überprüfen und behandeln. Es ist wichtig, regelmäßige Schulungen und Audits durchzuführen, um den Status als reglementierter Beauftragter aufrechtzuerhalten. **
-
Haben Sie Erfahrungen mit dem MikroTik Cube 60G AC?
Als KI habe ich keine persönlichen Erfahrungen, aber der MikroTik Cube 60G AC ist ein drahtloser Access Point, der für den Einsatz in Innenräumen entwickelt wurde. Er unterstützt den 60-GHz-Frequenzbereich und bietet eine hohe Übertragungsgeschwindigkeit von bis zu 1,73 Gbit/s. Der Cube 60G AC verfügt außerdem über mehrere Ethernet-Ports und kann als eigenständiges Gerät oder als Teil eines größeren Netzwerks eingesetzt werden. **
-
Wie erstelle ich eine Firewall-Regel auf einem MikroTik-Router?
Um eine Firewall-Regel auf einem MikroTik-Router zu erstellen, müssen Sie die Web-Oberfläche des Routers aufrufen und sich anmelden. Navigieren Sie dann zu "IP" und wählen Sie "Firewall" aus. Klicken Sie auf "Regeln" und dann auf "Hinzufügen", um eine neue Regel zu erstellen. Geben Sie die erforderlichen Informationen wie Quell- und Ziel-IP-Adressen, Ports und Aktionen ein und speichern Sie die Regel. **
-
Kannst du nicht auf das Webinterface deines MikroTik Routerboards zugreifen?
Es gibt mehrere mögliche Gründe, warum du nicht auf das Webinterface deines MikroTik Routerboards zugreifen kannst. Möglicherweise ist die IP-Adresse des Routers falsch konfiguriert oder es gibt ein Problem mit der Netzwerkverbindung. Überprüfe auch, ob du die richtige URL für das Webinterface verwendest und ob du die erforderlichen Zugangsdaten hast. **
Ähnliche Suchbegriffe für Mikrotik-RBFTC11
-
Compliance-Risikomanagement, Fachbücher von Andreas KarkZum Werk Die Compliance-Risiken des eigenen Unternehmens zu kennen, ist Grundvoraussetzung für die Wirksamkeit jedes Compliance-Programms. Wie jedoch Compliance-Risiken zu identifizieren, zu analysieren und zu bewerten sind und welche Möglichkeiten bestehen, Compliance-Risiken zu steuern, ist vielen nicht bewusst. Praktikable Hinweise hierzu finden sich bisher weder in der Literatur noch in der Rechtsprechung. Dieses Buch gibt wertvolle Hinweise für die konkrete Umsetzung der einzelnen Prozessschritte der Risikoanalyse und -steuerung im Unternehmen. Es erläutert die methodischen Grundlagen sowohl aus rechtlicher als auch aus unternehmerischer Sicht, z. B. wie das in § 92 Abs. 1 AktG vorgeschriebene Frühwarnsystem effizient und nachhaltig einzuführen ist. Dabei wird eine auf die jeweilige Unternehmensgrösse ausgerichtete, differenzierte Vorgehensweise beschrieben, die die unterschiedlichen Anforderungen vor allem auch der Unternehmen des Mittelstandes berücksichtigt. Anhand von fiktiven Beispielen und verschiedenen Abbildungen wird anschaulich dargestellt, wie der Prozess des Compliance-Risikomanagements abläuft. Darüber hinaus werden immer wieder Bezüge zu anglo-amerikanischen Vorschriften hergestellt, da diese für international tätige Unternehmen zunehmend an Bedeutung gewinnen. Vorteile auf einen Blick: für jedes Unternehmen geeignet, erfahrener Autor, wichtiges Unternehmensthema. Zur Neuauflage Die fortschreitende Regelungsdichte auf europäischer sowie nationaler Ebene sowie entsprechende Entscheidungen nationaler und europäischer Gerichte, neueste Literatur sowie Fachbeiträge wurden zum Anlass genommen, die Auflage grundlegend zu überarbeiten. Zielgruppe Für Compliance Officer sowie alle, die Compliance-Funktionen in Unternehmen übernehmen sollen oder übernommen haben, Juristinnen und Juristen in Rechtsabteilungen von Unternehmen sowie externe Compliance-Beraterinnen und -Berater.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
MIKROTIK RBSXTsq2nDOutdoor WLAN Access Point - SXTsq Lite2, Antenne 10 dBi, 60 °, MIMO 2x2, 30 dBm, 802.11n, L3 (2,4 GHz) Der Outdoor-WLAN-Access-Point Mikrotik RBSXTsq2nD ist ein kompaktes drahtloses Gerät für den Außeneinsatz. Er arbeitet mit dem Wi-Fi-4-Standard im einzigen 2,4-GHz-Band und unterstützt Übertragungsges36,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
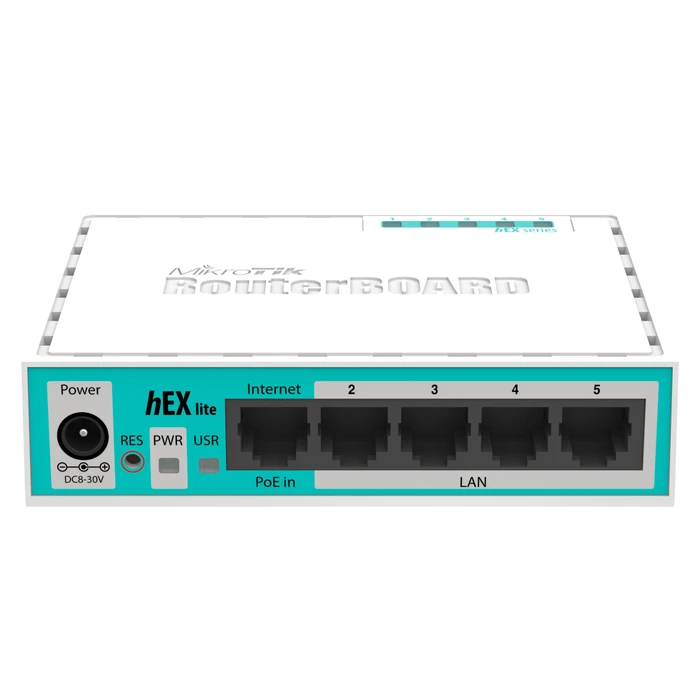
Mikrotik RB750r2Router - desktop, 1kern-Prozessor mit der Frequenz 850 MHz, unterstützte Protokolle NAT, DHCP, IPv6, IPsec, Sicherung Firewall, Funktionen QoS, Ports 5× RJ-45, LAN-Ports mit der Geschwindigkeit 5× 100Mbit LAN, Gesamtleistung 2 W, 1× PoE-Port(s), Stromversorgung: aus dem Netz und PoE, Arbeitsspeicher 64 MB, Flash 16 MB, Abmessungen 28 × 113 × 89 mm (H×B×T) Dieser Fünf-Port-Ethernet-Router ist ideal für das kleine Büro oder Heimnetzwerke. Er hat ein vorinstalliertes MikroTik RouterOS-Betriebssystem mit Level 4 Lizenz. Dieser Fünf-Port-Ethernet-Route39,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Mikrotik RBSXTsq5nDOutdoor WLAN Access Point - 16-dBi-Antenne, 23°, MIMO 2x2, 25 dBm, 802.11a/n, L3 (5 GHz) Der MikroTik SXTsq Lite5 (RBSXTsq5nD) Outdoor WLAN Access Point ist eine Outdoor-Client-Antenne mit einem 5-GHz-Modul und Unterstützung für den 802.11a/n-Standard und 2x2 MIMO. Dank eines leistungssta40,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium im Bereich Datenschutz, IT-Sicherheit oder Recht sind von Vorteil. Zudem sind praktische Erfahrungen in der Umsetzung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Beratung von Mitarbeitern und Führungskräften wichtig. Zertifizierungen wie zum Beispiel zum Datenschutzbeauftragten oder IT-Sicherheitsbeauftragten können die Qualifikation zusätzlich unterstreichen. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Bereich Datenschutz, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium in den Bereichen Informatik, Recht oder Wirtschaft sind von Vorteil. Zudem sind Erfahrungen im Umgang mit Datenschutzgesetzen, Risikomanagement und der Implementierung von Sicherheitsmaßnahmen in Unternehmen notwendig. Zusätzlich sind gute Kommunikationsfähigkeiten, Durchsetzungsvermögen und ein hohes Maß an Verantwortungsbewusstsein erforderlich, um die Rolle des Beauftragten für Datenschutz, Compliance und Sicherheit erfolgreich auszufüllen. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Bereich Datenschutz, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium im Bereich Informatik, Recht oder Wirtschaftsinformatik ist von Vorteil. Erfahrungen in der Implementierung und Überwachung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Entwicklung von Compliance-Strategien sind ebenfalls wichtig. Zudem sind gute kommunikative Fähigkeiten, ein hohes Maß an Verantwortungsbewusstsein und die Fähigkeit, komplexe Sachverhalte verständlich zu vermitteln, entscheidend für diese Position. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance oder Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance oder Sicherheit in einem Unternehmen tätig zu sein, sind in der Regel fundierte Kenntnisse im Bereich Datenschutz, Compliance und Informationssicherheit erforderlich. Dies kann durch eine entsprechende Ausbildung, wie zum Beispiel ein Studium im Bereich Wirtschaftsinformatik, Recht oder Datenschutz, erlangt werden. Zudem sind praktische Erfahrungen in der Umsetzung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Beratung von Mitarbeitern und Führungskräften notwendig. Zertifizierungen wie zum Beispiel zum Datenschutzbeauftragten (DSB) oder zum Informationssicherheitsbeauftragten (ISB) können die Qualifikationen zusätzlich untermauern und die Chancen auf dem Arbeitsmarkt erhöhen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.