Domain reglementierter-beauftragter.de kaufen?
Wir ziehen mit dem Projekt
reglementierter-beauftragter.de um.
Sind Sie am Kauf der Domain
reglementierter-beauftragter.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain reglementierter-beauftragter.de kaufen?
Sind die Downloadgeschwindigkeiten von Mbit und Mbyte verwirrend?
Ja, die Unterscheidung zwischen Mbit (Megabit) und Mbyte (Megabyte) kann verwirrend sein. Dies liegt daran, dass die meisten Internetdienstanbieter ihre Geschwindigkeiten in Mbit/s angeben, während Dateigrößen oft in Mbyte angegeben werden. Ein Byte besteht aus 8 Bits, daher ist eine Downloadgeschwindigkeit von beispielsweise 100 Mbit/s in Wirklichkeit eine Übertragungsgeschwindigkeit von 12,5 Mbyte/s. Es ist wichtig, diese Unterschiede zu verstehen, um die tatsächliche Geschwindigkeit eines Downloads zu berechnen. **
Wie wird man reglementierter Beauftragter?
Um ein reglementierter Beauftragter zu werden, muss man zunächst eine Bewerbung bei der zuständigen Behörde einreichen. Diese Behörde prüft dann, ob man die erforderlichen Sicherheitsstandards und -verfahren erfüllt. Dazu gehören unter anderem Schulungen, Sicherheitsüberprüfungen und die Implementierung von Sicherheitsmaßnahmen. Wenn die Behörde die Bewerbung genehmigt, erhält man den Status als reglementierter Beauftragter und darf sicherheitsrelevante Frachtgüter überprüfen und behandeln. Es ist wichtig, regelmäßige Schulungen und Audits durchzuführen, um den Status als reglementierter Beauftragter aufrechtzuerhalten. **
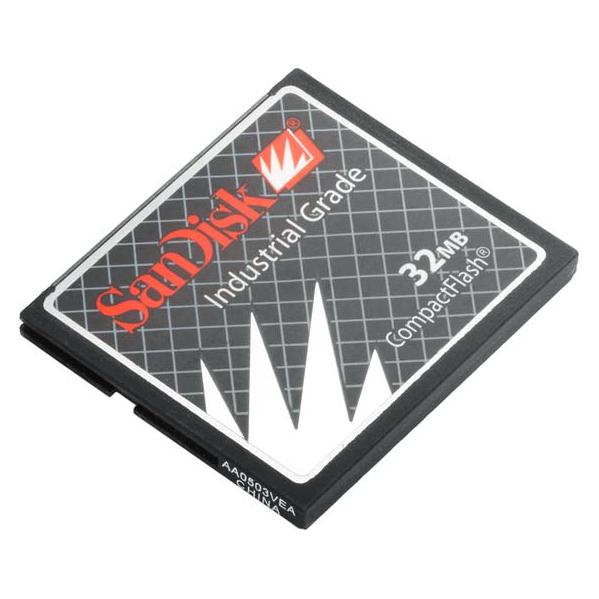
Ähnliche Suchbegriffe für MByte
Top-Angebote
Produkte zum Begriff MByte:
-
Siemens Secure Digital Memory Card 512 Mbyte (SDXC), Speicherkarte, TürkisSpeicherkarte. Zubehör für SIMATIC MMS. Speicherkarten sind in verschiedenen Grössen erhältlich. Ein SD- oder MMC-Slot muss am MMS vorhanden sein. Die Speicherkarte ist geeignet für: OP77B, OP/TP 177B, OP/TP 277, C7-635, MP177/277/377, MOBILE PANEL 177/277.104,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Siemens M-Memory Card S7/300/C7 2-MBYTE 6ES7953-8LL31-0AA0SIMATIC S7, Micro Memory Card P. S7-300/C7/ET 200, 3, 3V Nflash, 2 MByte Für SIMATIC S7-300 werden die dafür notwendigen Speicher in unterschiedlichen Größen angeboten.Hersteller-Informationen / Verantwortliche Person für die EUSiemens AG Digital IndustriesDeutschlandSiemenspromenade 291058...625,92 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Siemens Indus.Sector SIMATIC S7 Memory Card 4-MBYTE 6ES7953-8LM32-0AA0 (6ES79538LM320AA0)Eigenschaften • SIMATIC S7, Micro Memory Card für S7-300/C7/ET 200, 3, 3V Nflash, 4 MByte\n• Für die SIMATIC S7-300 werden die dafür notwendigen Speicher in unterschiedlichen Größen angeboten (6ES79538LM320AA0)704,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium im Bereich Datenschutz, IT-Sicherheit oder Recht sind von Vorteil. Zudem sind praktische Erfahrungen in der Umsetzung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Beratung von Mitarbeitern und Führungskräften wichtig. Zertifizierungen wie zum Beispiel zum Datenschutzbeauftragten oder IT-Sicherheitsbeauftragten können die Qualifikation zusätzlich unterstreichen. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Bereich Datenschutz, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium in den Bereichen Informatik, Recht oder Wirtschaft sind von Vorteil. Zudem sind Erfahrungen im Umgang mit Datenschutzgesetzen, Risikomanagement und der Implementierung von Sicherheitsmaßnahmen in Unternehmen notwendig. Zusätzlich sind gute Kommunikationsfähigkeiten, Durchsetzungsvermögen und ein hohes Maß an Verantwortungsbewusstsein erforderlich, um die Rolle des Beauftragten für Datenschutz, Compliance und Sicherheit erfolgreich auszufüllen. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Bereich Datenschutz, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium im Bereich Informatik, Recht oder Wirtschaftsinformatik ist von Vorteil. Erfahrungen in der Implementierung und Überwachung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Entwicklung von Compliance-Strategien sind ebenfalls wichtig. Zudem sind gute kommunikative Fähigkeiten, ein hohes Maß an Verantwortungsbewusstsein und die Fähigkeit, komplexe Sachverhalte verständlich zu vermitteln, entscheidend für diese Position. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance oder Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance oder Sicherheit in einem Unternehmen tätig zu sein, sind in der Regel fundierte Kenntnisse im Bereich Datenschutz, Compliance und Informationssicherheit erforderlich. Dies kann durch eine entsprechende Ausbildung, wie zum Beispiel ein Studium im Bereich Wirtschaftsinformatik, Recht oder Datenschutz, erlangt werden. Zudem sind praktische Erfahrungen in der Umsetzung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Beratung von Mitarbeitern und Führungskräften notwendig. Zertifizierungen wie zum Beispiel zum Datenschutzbeauftragten (DSB) oder zum Informationssicherheitsbeauftragten (ISB) können die Qualifikationen zusätzlich untermauern und die Chancen auf dem Arbeitsmarkt erhöhen. **
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht, IT-Sicherheit und Compliance erforderlich. Erfahrungen in der Implementierung und Überwachung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Risikobewertung sind ebenfalls wichtig. Zertifizierungen wie der Datenschutzbeauftragte (DSB) oder Certified Information Systems Security Professional (CISSP) können von Vorteil sein. Zudem ist ein Verständnis für die Geschäftsprozesse und -anforderungen des Unternehmens sowie die Fähigkeit, komplexe Sachverhalte verständlich zu kommunizieren, von großer Bedeutung. **
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht und Compliance-Vorschriften erforderlich. Zudem sollte man über Erfahrungen im Umgang mit Informationssicherheit und Risikomanagement verfügen. Eine Zertifizierung im Bereich Datenschutz und Compliance, wie zum Beispiel als Datenschutzbeauftragter (DSB) oder Certified Information Privacy Professional (CIPP), ist von Vorteil. Erfahrungen in der Implementierung und Überwachung von Datenschutz- und Sicherheitsmaßnahmen in Unternehmen runden das Anforderungsprofil ab. **
Top-Angebote
Produkte zum Begriff MByte:
-
Siemens Speicherkarte 6ES7954-8LC04-0AA0 4 MByte 3,3V Flash (6ES79548LC040AA0)Einleitung Die Siemens Speicherkarte 6ES7954-8LC04-0AA0 ist eine 4 MByte Flash-Speicherkarte für industrielle Anwendungen. Eigenschaften • Flash-Speicherkarte mit 4 MByte Kapazität \n• Kompatibel mit SIMATIC S7-1200 und S7-1500 Steuerungen \n• Betriebsspannung 3,3 V für energiesparenden Betrieb \n• Flexibel einsetzbar durch vielfältige Kommunikationsmöglichkeiten \n• Kompaktes Design für einfache Integration in Automatisierungssysteme Lieferumfang • 1 x Speicherkarte (6ES79548LC040AA0)71,98 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Siemens Secure Digital Memory Card 512 Mbyte (SDXC), Speicherkarte, TürkisSpeicherkarte. Zubehör für SIMATIC MMS. Speicherkarten sind in verschiedenen Grössen erhältlich. Ein SD- oder MMC-Slot muss am MMS vorhanden sein. Die Speicherkarte ist geeignet für: OP77B, OP/TP 177B, OP/TP 277, C7-635, MP177/277/377, MOBILE PANEL 177/277.104,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sind die Downloadgeschwindigkeiten von Mbit und Mbyte verwirrend?
Ja, die Unterscheidung zwischen Mbit (Megabit) und Mbyte (Megabyte) kann verwirrend sein. Dies liegt daran, dass die meisten Internetdienstanbieter ihre Geschwindigkeiten in Mbit/s angeben, während Dateigrößen oft in Mbyte angegeben werden. Ein Byte besteht aus 8 Bits, daher ist eine Downloadgeschwindigkeit von beispielsweise 100 Mbit/s in Wirklichkeit eine Übertragungsgeschwindigkeit von 12,5 Mbyte/s. Es ist wichtig, diese Unterschiede zu verstehen, um die tatsächliche Geschwindigkeit eines Downloads zu berechnen. **
-
Wie wird man reglementierter Beauftragter?
Um ein reglementierter Beauftragter zu werden, muss man zunächst eine Bewerbung bei der zuständigen Behörde einreichen. Diese Behörde prüft dann, ob man die erforderlichen Sicherheitsstandards und -verfahren erfüllt. Dazu gehören unter anderem Schulungen, Sicherheitsüberprüfungen und die Implementierung von Sicherheitsmaßnahmen. Wenn die Behörde die Bewerbung genehmigt, erhält man den Status als reglementierter Beauftragter und darf sicherheitsrelevante Frachtgüter überprüfen und behandeln. Es ist wichtig, regelmäßige Schulungen und Audits durchzuführen, um den Status als reglementierter Beauftragter aufrechtzuerhalten. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium im Bereich Datenschutz, IT-Sicherheit oder Recht sind von Vorteil. Zudem sind praktische Erfahrungen in der Umsetzung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Beratung von Mitarbeitern und Führungskräften wichtig. Zertifizierungen wie zum Beispiel zum Datenschutzbeauftragten oder IT-Sicherheitsbeauftragten können die Qualifikation zusätzlich unterstreichen. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Bereich Datenschutz, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium in den Bereichen Informatik, Recht oder Wirtschaft sind von Vorteil. Zudem sind Erfahrungen im Umgang mit Datenschutzgesetzen, Risikomanagement und der Implementierung von Sicherheitsmaßnahmen in Unternehmen notwendig. Zusätzlich sind gute Kommunikationsfähigkeiten, Durchsetzungsvermögen und ein hohes Maß an Verantwortungsbewusstsein erforderlich, um die Rolle des Beauftragten für Datenschutz, Compliance und Sicherheit erfolgreich auszufüllen. **
Ähnliche Suchbegriffe für MByte
-
Siemens M-Memory Card S7/300/C7 2-MBYTE 6ES7953-8LL31-0AA0SIMATIC S7, Micro Memory Card P. S7-300/C7/ET 200, 3, 3V Nflash, 2 MByte Für SIMATIC S7-300 werden die dafür notwendigen Speicher in unterschiedlichen Größen angeboten.Hersteller-Informationen / Verantwortliche Person für die EUSiemens AG Digital IndustriesDeutschlandSiemenspromenade 291058...625,92 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
Siemens Indus.Sector SIMATIC S7 Memory Card 4-MBYTE 6ES7953-8LM32-0AA0 (6ES79538LM320AA0)Eigenschaften • SIMATIC S7, Micro Memory Card für S7-300/C7/ET 200, 3, 3V Nflash, 4 MByte\n• Für die SIMATIC S7-300 werden die dafür notwendigen Speicher in unterschiedlichen Größen angeboten (6ES79538LM320AA0)704,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
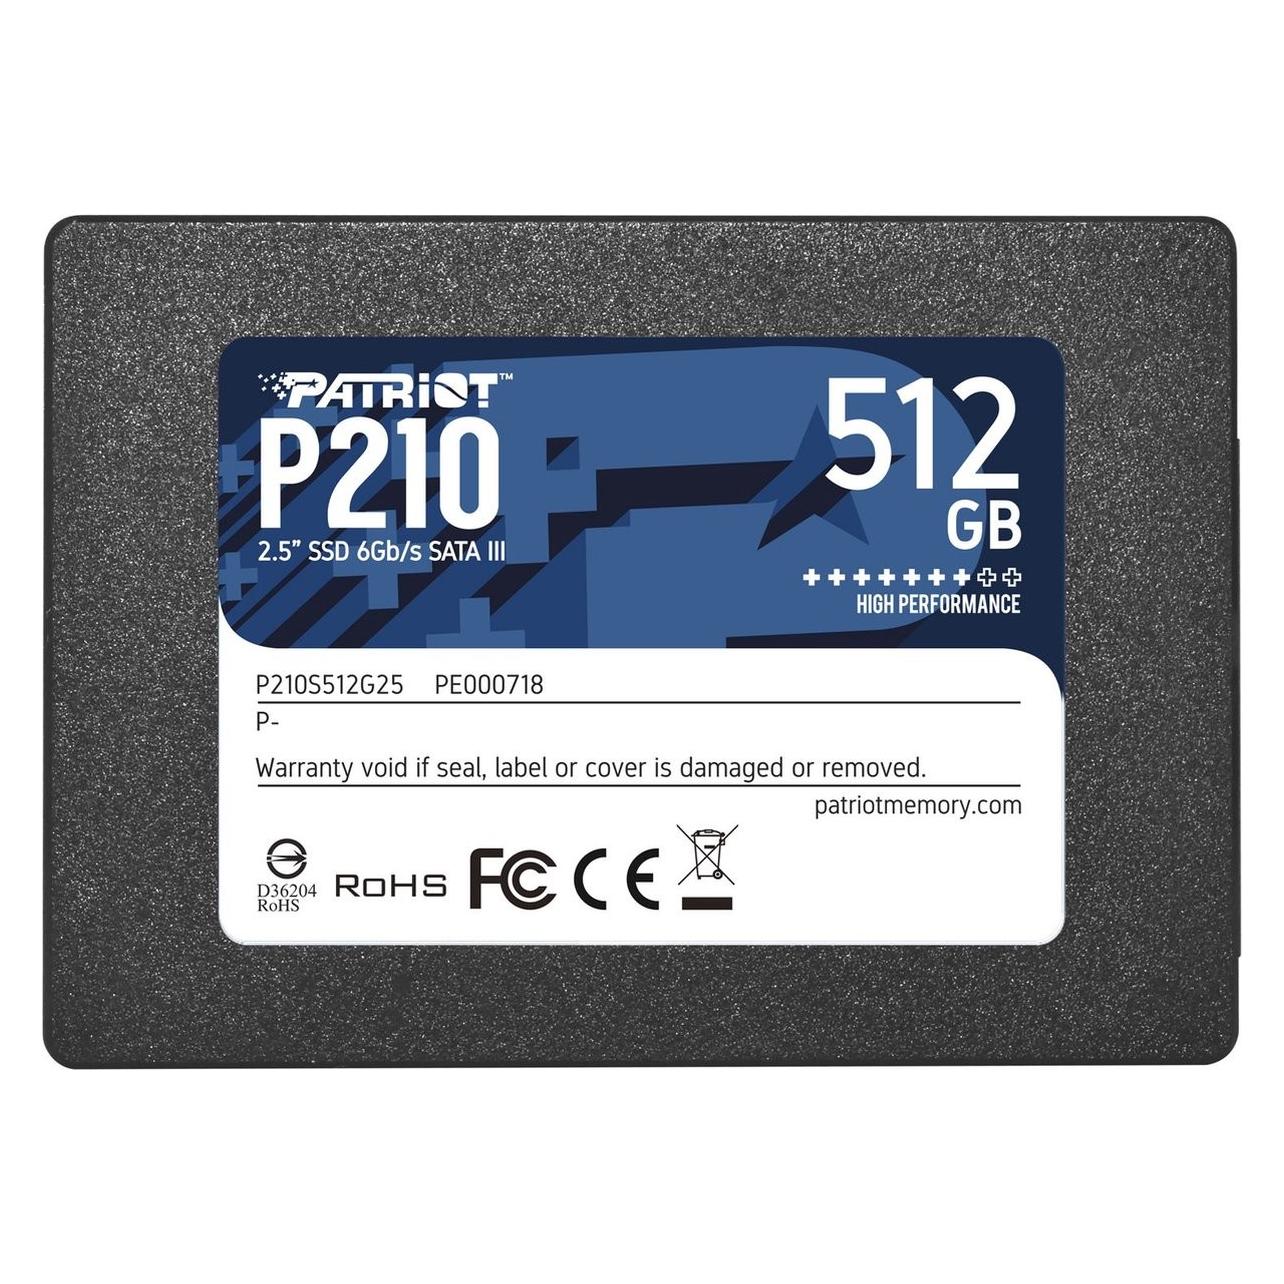
Patriot SSD P210 512GB SATA 3.0 Schreibgeschwindigkeit 430 MByte (512 GB, 2.5"), SSDDie P210 SSD-Serie von Patriot ist mit einem Controller der aktuellsten Generation ausgestattet, der für Lese- und Schreibgeschwindigkeiten von bis zu 520 MB/s und 430 MB/s sorgt. Zusammen mit blitzschnellen Zugriffen und TRIM-Support bietet die P210 hohe Performance, hohe Datensicherheit und einen geringen Stromverbrauch. Dieses Solid-State-Laufwerk eignet sich hervorragend, um ein bestehendes System aufzurüsten. Die P210 verbessert die Start-, Lade- und Übertragungszeiten gegenüber herkömmlichen Festplatten ungemein.78,12 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Bereich Datenschutz, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium im Bereich Informatik, Recht oder Wirtschaftsinformatik ist von Vorteil. Erfahrungen in der Implementierung und Überwachung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Entwicklung von Compliance-Strategien sind ebenfalls wichtig. Zudem sind gute kommunikative Fähigkeiten, ein hohes Maß an Verantwortungsbewusstsein und die Fähigkeit, komplexe Sachverhalte verständlich zu vermitteln, entscheidend für diese Position. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance oder Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance oder Sicherheit in einem Unternehmen tätig zu sein, sind in der Regel fundierte Kenntnisse im Bereich Datenschutz, Compliance und Informationssicherheit erforderlich. Dies kann durch eine entsprechende Ausbildung, wie zum Beispiel ein Studium im Bereich Wirtschaftsinformatik, Recht oder Datenschutz, erlangt werden. Zudem sind praktische Erfahrungen in der Umsetzung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Beratung von Mitarbeitern und Führungskräften notwendig. Zertifizierungen wie zum Beispiel zum Datenschutzbeauftragten (DSB) oder zum Informationssicherheitsbeauftragten (ISB) können die Qualifikationen zusätzlich untermauern und die Chancen auf dem Arbeitsmarkt erhöhen. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht, IT-Sicherheit und Compliance erforderlich. Erfahrungen in der Implementierung und Überwachung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Risikobewertung sind ebenfalls wichtig. Zertifizierungen wie der Datenschutzbeauftragte (DSB) oder Certified Information Systems Security Professional (CISSP) können von Vorteil sein. Zudem ist ein Verständnis für die Geschäftsprozesse und -anforderungen des Unternehmens sowie die Fähigkeit, komplexe Sachverhalte verständlich zu kommunizieren, von großer Bedeutung. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht und Compliance-Vorschriften erforderlich. Zudem sollte man über Erfahrungen im Umgang mit Informationssicherheit und Risikomanagement verfügen. Eine Zertifizierung im Bereich Datenschutz und Compliance, wie zum Beispiel als Datenschutzbeauftragter (DSB) oder Certified Information Privacy Professional (CIPP), ist von Vorteil. Erfahrungen in der Implementierung und Überwachung von Datenschutz- und Sicherheitsmaßnahmen in Unternehmen runden das Anforderungsprofil ab. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.