Domain reglementierter-beauftragter.de kaufen?
Wir ziehen mit dem Projekt
reglementierter-beauftragter.de um.
Sind Sie am Kauf der Domain
reglementierter-beauftragter.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain reglementierter-beauftragter.de kaufen?
Was ist ein GUID?
Ein GUID (Globally Unique Identifier) ist eine eindeutige Kennung, die in der Informationstechnologie verwendet wird, um Objekte oder Entitäten eindeutig zu identifizieren. Es handelt sich um eine 128-Bit-Zahl, die normalerweise als Hexadezimalzahl dargestellt wird. GUIDs werden häufig in Datenbanken, Betriebssystemen und anderen Systemen verwendet, um sicherzustellen, dass Objekte eindeutig identifiziert werden können, unabhängig von ihrem Speicherort oder ihrer Erzeugungsmethode. **
Was ist ein GUID-Generator?
Ein GUID-Generator ist ein Programm oder eine Funktion, die eine eindeutige Kennung generiert, die als GUID (Globally Unique Identifier) bezeichnet wird. Diese Kennung besteht aus einer langen Zeichenkette und wird verwendet, um Objekte oder Entitäten in einem Computersystem eindeutig zu identifizieren. GUID-Generatoren verwenden in der Regel verschiedene Algorithmen und Informationen wie die aktuelle Zeit, den Computername oder andere eindeutige Merkmale, um sicherzustellen, dass die generierten GUIDs wirklich einzigartig sind. **
Ähnliche Suchbegriffe für GUID
Top-Angebote
Produkte zum Begriff GUID:
-
Compliance-Risikomanagement, Fachbücher von Andreas KarkZum Werk Die Compliance-Risiken des eigenen Unternehmens zu kennen, ist Grundvoraussetzung für die Wirksamkeit jedes Compliance-Programms. Wie jedoch Compliance-Risiken zu identifizieren, zu analysieren und zu bewerten sind und welche Möglichkeiten bestehen, Compliance-Risiken zu steuern, ist vielen nicht bewusst. Praktikable Hinweise hierzu finden sich bisher weder in der Literatur noch in der Rechtsprechung. Dieses Buch gibt wertvolle Hinweise für die konkrete Umsetzung der einzelnen Prozessschritte der Risikoanalyse und -steuerung im Unternehmen. Es erläutert die methodischen Grundlagen sowohl aus rechtlicher als auch aus unternehmerischer Sicht, z. B. wie das in § 92 Abs. 1 AktG vorgeschriebene Frühwarnsystem effizient und nachhaltig einzuführen ist. Dabei wird eine auf die jeweilige Unternehmensgrösse ausgerichtete, differenzierte Vorgehensweise beschrieben, die die unterschiedlichen Anforderungen vor allem auch der Unternehmen des Mittelstandes berücksichtigt. Anhand von fiktiven Beispielen und verschiedenen Abbildungen wird anschaulich dargestellt, wie der Prozess des Compliance-Risikomanagements abläuft. Darüber hinaus werden immer wieder Bezüge zu anglo-amerikanischen Vorschriften hergestellt, da diese für international tätige Unternehmen zunehmend an Bedeutung gewinnen. Vorteile auf einen Blick: für jedes Unternehmen geeignet, erfahrener Autor, wichtiges Unternehmensthema. Zur Neuauflage Die fortschreitende Regelungsdichte auf europäischer sowie nationaler Ebene sowie entsprechende Entscheidungen nationaler und europäischer Gerichte, neueste Literatur sowie Fachbeiträge wurden zum Anlass genommen, die Auflage grundlegend zu überarbeiten. Zielgruppe Für Compliance Officer sowie alle, die Compliance-Funktionen in Unternehmen übernehmen sollen oder übernommen haben, Juristinnen und Juristen in Rechtsabteilungen von Unternehmen sowie externe Compliance-Beraterinnen und -Berater.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Latham-Koenig, C: English File: Intermediate: Teacher's Guid, Taschenbuch von Christina Latham-Koenig,Clive Oxenden,Kate Chomacki, Oxford UniversityLatham-koenig, C: English File: Intermediate: Teacher's Guid, Taschenbuch Von Christina Latham-koenig,clive Oxenden,kate Chomacki, Oxford University Elt, 978-0-19-403597-2, Seitenanzahl:82,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GRC Management-Governance, Risk & Compliance: IT-Sicherheit als integrierter Bestandteil eines Compliance-Managements, Taschenbuch von Fabian Sachs,Grc Management-governance, Risk & Compliance: It-sicherheit Als Integrierter Bestandteil Eines Compliance-managements, Taschenbuch Von Fabian Sachs, Tredition, 978-3-347-18699-6, Seitenanzahl: 39259,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Wie wird man reglementierter Beauftragter?
Um ein reglementierter Beauftragter zu werden, muss man zunächst eine Bewerbung bei der zuständigen Behörde einreichen. Diese Behörde prüft dann, ob man die erforderlichen Sicherheitsstandards und -verfahren erfüllt. Dazu gehören unter anderem Schulungen, Sicherheitsüberprüfungen und die Implementierung von Sicherheitsmaßnahmen. Wenn die Behörde die Bewerbung genehmigt, erhält man den Status als reglementierter Beauftragter und darf sicherheitsrelevante Frachtgüter überprüfen und behandeln. Es ist wichtig, regelmäßige Schulungen und Audits durchzuführen, um den Status als reglementierter Beauftragter aufrechtzuerhalten. **
-
Was bedeutet ein GUID-Partitionstabellenschema wird benötigt?
Ein GUID-Partitionstabellenschema (GPT) wird benötigt, um Festplatten mit einer Kapazität von mehr als 2 Terabyte zu partitionieren und zu formatieren. Es bietet eine größere Anzahl von Partitionen und ermöglicht eine bessere Verwaltung von Speicherplatz und Dateisystemen. GPT wird auch für UEFI-basierte Systeme empfohlen, da es eine bessere Kompatibilität und Zuverlässigkeit bietet. **
-
Wie unterscheiden sich das Master-Boot-Record und das GUID-Partitionstabelle-Partitionslayout und welche Vor- und Nachteile haben sie?
Der Master-Boot-Record (MBR) ist ein älteres Partitionslayout, das auf BIOS-basierten Systemen verwendet wird, während die GUID-Partitionstabelle (GPT) auf UEFI-basierten Systemen verwendet wird. MBR unterstützt nur bis zu 2 TB Festplattenkapazität und maximal 4 primäre Partitionen, während GPT bis zu 9,4 Zettabyte unterstützt und keine Begrenzung bei der Anzahl der Partitionen hat. Ein Nachteil von MBR ist die mangelnde Unterstützung für moderne Funktionen wie Secure Boot und die Notwendigkeit von speziellen Tools für die Verwaltung von Festplatten über 2 TB, während GPT aufgrund seiner Flexibilität und Zuverlässigkeit als überlegen angesehen wird. **
-
Mir wird angezeigt, dass ich ein GUID-Partitionstabellenschema benötige, wenn ich versuche, meinen USB-Stick unter OS X El Capitan zu verschlüsseln.
Ein GUID-Partitionstabellenschema (GPT) ist ein Partitionierungsschema, das von modernen Betriebssystemen wie OS X El Capitan verwendet wird. Es ermöglicht die Verwaltung von Festplatten mit einer Kapazität von mehr als 2 TB und bietet zusätzliche Funktionen wie die Möglichkeit, den USB-Stick zu verschlüsseln. Wenn dein USB-Stick nicht über ein GPT-Schema verfügt, musst du ihn möglicherweise neu formatieren, um diese Funktion nutzen zu können. **


Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium im Bereich Datenschutz, IT-Sicherheit oder Recht sind von Vorteil. Zudem sind praktische Erfahrungen in der Umsetzung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Beratung von Mitarbeitern und Führungskräften wichtig. Zertifizierungen wie zum Beispiel zum Datenschutzbeauftragten oder IT-Sicherheitsbeauftragten können die Qualifikation zusätzlich unterstreichen. **
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Bereich Datenschutz, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium in den Bereichen Informatik, Recht oder Wirtschaft sind von Vorteil. Zudem sind Erfahrungen im Umgang mit Datenschutzgesetzen, Risikomanagement und der Implementierung von Sicherheitsmaßnahmen in Unternehmen notwendig. Zusätzlich sind gute Kommunikationsfähigkeiten, Durchsetzungsvermögen und ein hohes Maß an Verantwortungsbewusstsein erforderlich, um die Rolle des Beauftragten für Datenschutz, Compliance und Sicherheit erfolgreich auszufüllen. **
Top-Angebote
Produkte zum Begriff GUID:
-
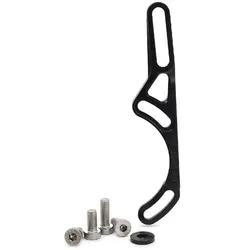
77DESIGNZ Grundplatte Backplate ISCG-05-38 BO für FreeSolo, Oval Guid77DESIGNZ Grundplatte Backplate ISCG-05-38 BO für FreeSolo, Oval Guide | schwarz Die leichte Grundplatte Backplate ISCG-05-38 BO für die FreeSolo oder Oval Guide Kettenführung. Sie kann ohne die Demontage Deiner Kurbel montiert werden und ist kompatibel mit dem FREESOLO oder OVAL GUIDE Slider. 77designz profitiert von Jahre langer Erfahrung im Rahmenbau und entwickelt heute leichte Bikeparts für Mountainbikes wie 1-fach Kettenführungen, Crashplates, Vorbauten und den legendären Flaschenöffner. Der kreative Kopf und Gründer von 77designz ist Giacomo Großehagenbrock. Er ist nicht nur für das Design aller Produkte verantwortlich, sondern bringt auch Ideen für neue Konzepte mit. Neben den Erfahrungen aus seiner früheren Tätigkeit als Feinmechaniker absolvierte er auch ein Diplom als Grafikdesigner. Sein kreativer Wahnsinn und seine technische Nüchternheit sind für die Entwicklung von 77designz von großem Vorteil und führen immer wieder zu hochinnovativen Produkten. Stefan ist Maschinenbauingenieur, er ist für die Bauarbeiten, die technische Dokumentation der Komponenten und der Industriekunden wie alutech-cycles.com verantwortlich. Er kommuniziert mit Produktionspartnern und treibt die Weiterentwicklung bereits bestehender Teile voran. technische Daten: Material: Aluminium Montage: ISCG 05 Benötigtes Werkzeug: 4 mm Innensechskant Kompatibiltät: 1-fach Kurbeln | 28-38T Rund, 28-36 Oval Kompatibilität Kettenblätter: rund oder oval Farbe: schwarz Gewicht laut Hersteller: k.A. Gewicht selbst gewogen: 20g Lieferumfang: 1x Grundplatte 77DESIGNZ Backplate ISCG-05-38 BO für Top Slider Unit V2 FreeSolo | Top Slider Unit Oval Guide 2x M6x11 mm | 4 mm Innensechskant 2x M6x16 mm | 4 mm Innensechskant 1x Distanzscheibe Hinweis: Im Lieferumfang befindet sich nur die Grundplatte ohne Chain Guide.29,50 €*Versand: 4,75 €Sichere Weiterleitung zum Anbieter
-
Compliance-Risikomanagement, Fachbücher von Andreas KarkZum Werk Die Compliance-Risiken des eigenen Unternehmens zu kennen, ist Grundvoraussetzung für die Wirksamkeit jedes Compliance-Programms. Wie jedoch Compliance-Risiken zu identifizieren, zu analysieren und zu bewerten sind und welche Möglichkeiten bestehen, Compliance-Risiken zu steuern, ist vielen nicht bewusst. Praktikable Hinweise hierzu finden sich bisher weder in der Literatur noch in der Rechtsprechung. Dieses Buch gibt wertvolle Hinweise für die konkrete Umsetzung der einzelnen Prozessschritte der Risikoanalyse und -steuerung im Unternehmen. Es erläutert die methodischen Grundlagen sowohl aus rechtlicher als auch aus unternehmerischer Sicht, z. B. wie das in § 92 Abs. 1 AktG vorgeschriebene Frühwarnsystem effizient und nachhaltig einzuführen ist. Dabei wird eine auf die jeweilige Unternehmensgrösse ausgerichtete, differenzierte Vorgehensweise beschrieben, die die unterschiedlichen Anforderungen vor allem auch der Unternehmen des Mittelstandes berücksichtigt. Anhand von fiktiven Beispielen und verschiedenen Abbildungen wird anschaulich dargestellt, wie der Prozess des Compliance-Risikomanagements abläuft. Darüber hinaus werden immer wieder Bezüge zu anglo-amerikanischen Vorschriften hergestellt, da diese für international tätige Unternehmen zunehmend an Bedeutung gewinnen. Vorteile auf einen Blick: für jedes Unternehmen geeignet, erfahrener Autor, wichtiges Unternehmensthema. Zur Neuauflage Die fortschreitende Regelungsdichte auf europäischer sowie nationaler Ebene sowie entsprechende Entscheidungen nationaler und europäischer Gerichte, neueste Literatur sowie Fachbeiträge wurden zum Anlass genommen, die Auflage grundlegend zu überarbeiten. Zielgruppe Für Compliance Officer sowie alle, die Compliance-Funktionen in Unternehmen übernehmen sollen oder übernommen haben, Juristinnen und Juristen in Rechtsabteilungen von Unternehmen sowie externe Compliance-Beraterinnen und -Berater.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kark, Andreas: Compliance-RisikomanagementCompliance-Risikomanagement , Gefährdungslagen erkennen und steuern , Tagfahrleuchten > Beleuchtung , Auflage: 3., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240222, Produktform: Kartoniert, Titel der Reihe: Compliance für die Praxis##, Autoren: Kark, Andreas, Edition: NED, Auflage: 24003, Auflage/Ausgabe: 3., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 359, Abbildungen: mit 30 Abbildungen und 55 Checklisten, Keyword: Best Practice; Black swan; CMS; Frühwarnsystem; Hinweisgeberschutzgesetz; IDW; Internes Kontrollsystem; PS; Risikoanalyse; Risikomanagement; Risikosteuerung; Risk Management, Fachschema: Compliance~Handelsrecht~Business / Management~Management~Management / Risikomanagement~Risikomanagement~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Management und Managementtechniken, Warengruppe: HC/Wirtschaft/Management, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 359 Blätter, Länge: 239, Breite: 161, Höhe: 24, Gewicht: 712, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein GUID?
Ein GUID (Globally Unique Identifier) ist eine eindeutige Kennung, die in der Informationstechnologie verwendet wird, um Objekte oder Entitäten eindeutig zu identifizieren. Es handelt sich um eine 128-Bit-Zahl, die normalerweise als Hexadezimalzahl dargestellt wird. GUIDs werden häufig in Datenbanken, Betriebssystemen und anderen Systemen verwendet, um sicherzustellen, dass Objekte eindeutig identifiziert werden können, unabhängig von ihrem Speicherort oder ihrer Erzeugungsmethode. **
-
Was ist ein GUID-Generator?
Ein GUID-Generator ist ein Programm oder eine Funktion, die eine eindeutige Kennung generiert, die als GUID (Globally Unique Identifier) bezeichnet wird. Diese Kennung besteht aus einer langen Zeichenkette und wird verwendet, um Objekte oder Entitäten in einem Computersystem eindeutig zu identifizieren. GUID-Generatoren verwenden in der Regel verschiedene Algorithmen und Informationen wie die aktuelle Zeit, den Computername oder andere eindeutige Merkmale, um sicherzustellen, dass die generierten GUIDs wirklich einzigartig sind. **
-
Wie wird man reglementierter Beauftragter?
Um ein reglementierter Beauftragter zu werden, muss man zunächst eine Bewerbung bei der zuständigen Behörde einreichen. Diese Behörde prüft dann, ob man die erforderlichen Sicherheitsstandards und -verfahren erfüllt. Dazu gehören unter anderem Schulungen, Sicherheitsüberprüfungen und die Implementierung von Sicherheitsmaßnahmen. Wenn die Behörde die Bewerbung genehmigt, erhält man den Status als reglementierter Beauftragter und darf sicherheitsrelevante Frachtgüter überprüfen und behandeln. Es ist wichtig, regelmäßige Schulungen und Audits durchzuführen, um den Status als reglementierter Beauftragter aufrechtzuerhalten. **
-
Was bedeutet ein GUID-Partitionstabellenschema wird benötigt?
Ein GUID-Partitionstabellenschema (GPT) wird benötigt, um Festplatten mit einer Kapazität von mehr als 2 Terabyte zu partitionieren und zu formatieren. Es bietet eine größere Anzahl von Partitionen und ermöglicht eine bessere Verwaltung von Speicherplatz und Dateisystemen. GPT wird auch für UEFI-basierte Systeme empfohlen, da es eine bessere Kompatibilität und Zuverlässigkeit bietet. **
Ähnliche Suchbegriffe für GUID
-
Latham-Koenig, C: English File: Intermediate: Teacher's Guid, Taschenbuch von Christina Latham-Koenig,Clive Oxenden,Kate Chomacki, Oxford UniversityLatham-koenig, C: English File: Intermediate: Teacher's Guid, Taschenbuch Von Christina Latham-koenig,clive Oxenden,kate Chomacki, Oxford University Elt, 978-0-19-403597-2, Seitenanzahl:82,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GRC Management-Governance, Risk & Compliance: IT-Sicherheit als integrierter Bestandteil eines Compliance-Managements, Taschenbuch von Fabian Sachs,Grc Management-governance, Risk & Compliance: It-sicherheit Als Integrierter Bestandteil Eines Compliance-managements, Taschenbuch Von Fabian Sachs, Tredition, 978-3-347-18699-6, Seitenanzahl: 39259,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GRC Management-Governance, Risk & Compliance: IT-Sicherheit als integrierter Bestandteil eines Compliance-Managements, Gebundene Ausgabe von FabianGrc Management-governance, Risk & Compliance: It-sicherheit Als Integrierter Bestandteil Eines Compliance-managements, Gebundene Ausgabe Von Fabian Sachs, Tredition, 978-3-347-18700-9, Seitenanzahl: 39269,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie unterscheiden sich das Master-Boot-Record und das GUID-Partitionstabelle-Partitionslayout und welche Vor- und Nachteile haben sie?
Der Master-Boot-Record (MBR) ist ein älteres Partitionslayout, das auf BIOS-basierten Systemen verwendet wird, während die GUID-Partitionstabelle (GPT) auf UEFI-basierten Systemen verwendet wird. MBR unterstützt nur bis zu 2 TB Festplattenkapazität und maximal 4 primäre Partitionen, während GPT bis zu 9,4 Zettabyte unterstützt und keine Begrenzung bei der Anzahl der Partitionen hat. Ein Nachteil von MBR ist die mangelnde Unterstützung für moderne Funktionen wie Secure Boot und die Notwendigkeit von speziellen Tools für die Verwaltung von Festplatten über 2 TB, während GPT aufgrund seiner Flexibilität und Zuverlässigkeit als überlegen angesehen wird. **
-
Mir wird angezeigt, dass ich ein GUID-Partitionstabellenschema benötige, wenn ich versuche, meinen USB-Stick unter OS X El Capitan zu verschlüsseln.
Ein GUID-Partitionstabellenschema (GPT) ist ein Partitionierungsschema, das von modernen Betriebssystemen wie OS X El Capitan verwendet wird. Es ermöglicht die Verwaltung von Festplatten mit einer Kapazität von mehr als 2 TB und bietet zusätzliche Funktionen wie die Möglichkeit, den USB-Stick zu verschlüsseln. Wenn dein USB-Stick nicht über ein GPT-Schema verfügt, musst du ihn möglicherweise neu formatieren, um diese Funktion nutzen zu können. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Datenschutzrecht, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium im Bereich Datenschutz, IT-Sicherheit oder Recht sind von Vorteil. Zudem sind praktische Erfahrungen in der Umsetzung von Datenschutz- und Sicherheitsmaßnahmen sowie in der Beratung von Mitarbeitern und Führungskräften wichtig. Zertifizierungen wie zum Beispiel zum Datenschutzbeauftragten oder IT-Sicherheitsbeauftragten können die Qualifikation zusätzlich unterstreichen. **
-
Welche Qualifikationen und Erfahrungen sind erforderlich, um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein?
Um als Beauftragter für Datenschutz, Compliance und Sicherheit in einem Unternehmen tätig zu sein, sind fundierte Kenntnisse im Bereich Datenschutz, IT-Sicherheit und Compliance erforderlich. Eine entsprechende Ausbildung oder ein Studium in den Bereichen Informatik, Recht oder Wirtschaft sind von Vorteil. Zudem sind Erfahrungen im Umgang mit Datenschutzgesetzen, Risikomanagement und der Implementierung von Sicherheitsmaßnahmen in Unternehmen notwendig. Zusätzlich sind gute Kommunikationsfähigkeiten, Durchsetzungsvermögen und ein hohes Maß an Verantwortungsbewusstsein erforderlich, um die Rolle des Beauftragten für Datenschutz, Compliance und Sicherheit erfolgreich auszufüllen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.